選び方・活用方法
メール誤送信防止・PPAP対策サービスの
選び方や活用方法をご紹介します。
リスクから知る
あなたの送信業務は「仕組み」
で守れていますか?
誤送信リスクのセルフチェック
ものをチェックしてください。
「もしもの話」ではない、すでに起きている現実
実際に発生している「メール誤送信」のインシデント
報道や公表資料では、以下のようなメール起因の情報漏えい事故が繰り返し確認されています。これらはすべて 特別な攻撃ではなく、通常業務の延長で発生しています。
- 実際に起こったインシデント例
- 取引先に送る資料を、誤った顧客へ送信
- Bcc設定漏れにより、受信者全員のメールアドレスが流出
- 個人情報を含むファイルを、誤って社外に送信
- 過去データを添付したまま送信し、不要な情報が漏えい
2025年度のメール誤送信による情報漏えいの一部
※クオリティア調べ
インシデントが招く被害は、想像以上
誤送信による情報漏えいがもたらす被害
被害への「対応コスト」が重くのしかかる
メール誤送信はサイバー攻撃ではないため、被害が小さいように見られがちです。しかし、実際には原因に関わらず情報漏えいとして同様の対応とコストが発生します。
- インシデント調査・原因特定にかかる社内工数や外部専門業者への委託費用
- 対象者・取引先への通知、問い合わせ窓口対応などの人的コスト
- 個人情報保護委員会などへの報告対応、再発防止策の策定・実施
- お詫び文書の送付、ギフト券・金券・ポイント等の補償対応にかかる直接費用
- 対応に追われることによる業務停滞・生産性の低下
- 信頼低下による取引縮小、採用活動への影響、ブランド価値の毀損といった中長期的影響
原因が「誤送信」であっても、結果は同じ
重要なのは、「攻撃されたかどうか」や「悪意があったかどうか」は、被害額を左右しないという点です。実際の対応では、
- 誤送信であっても公式な公表や説明が求められる
- 対象人数が多いほど、通知・対応・補償にかかる工数が膨らむ
- 情報管理体制そのものが組織の信頼性として評価される
という構図になり、「うっかり」で起きた事故であっても、明確な経営リスクとして扱われるのが現実です
1件の情報漏えいが
数千万円〜数億円規模の損失につながるケースも…
注意や意識だけでは、ヒトには限界がある
だから、誤送信は
「仕組み」で防ぐ
報道や公表資料では、以下のようなメール起因の情報漏えい事故が繰り返し確認されています。これらはすべて 特別な攻撃ではなく、通常業務の延長で発生しています。
- 業務が立て込んでいる中での送信作業
- 宛先や添付ファイルが複雑化したメール運用
- 最終確認を人の注意力に委ねているプロセス
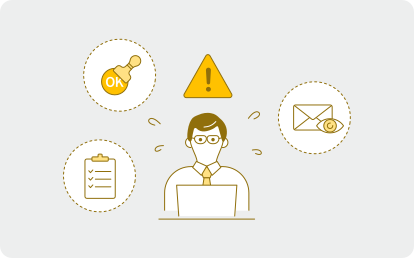
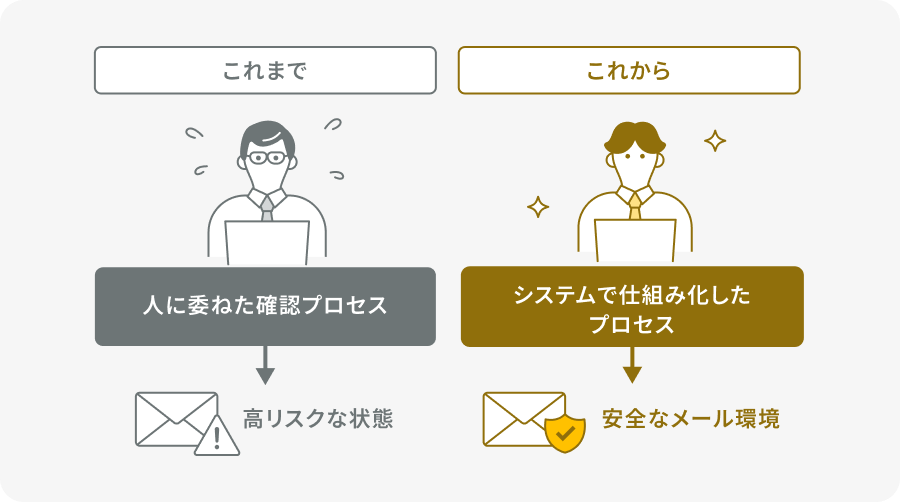
人に委ねた確認プロセスそのものに限界
-
- 送信前の注意喚起ルール
-
- ダブルチェックの徹底
-
- 定期的な研修やマニュアル整備
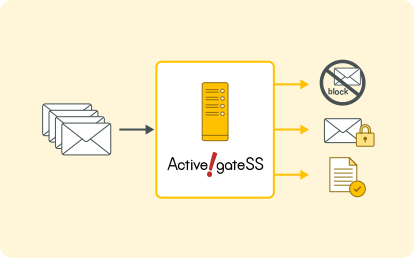
人的ミスを「事故」にしないための仕組み
-
- 宛先や添付ファイルの内容を自動でチェック
-
- 条件に該当する送信をシステム側で制御
-
- 人の判断を待たずに、リスクのある操作をブロック
長期的に安心して運用できるサービスを選ぶために
メール誤送信防止サービスを選ぶ際のポイント
自社の運用ルールに
柔軟に対応できること
企業ごとに異なる運用ルールに合わせて、設定や対策を柔軟に変更できることが重要です。自社に合った形で無理なく運用できるサービスを選ぶ必要があります。
必要な対策機能が
揃っていること
誤送信を防ぐには、一時保留や承認、添付ファイル対策など複数の機能を組み合わせることが重要です。幅広いリスクに対応できるサービスを選びましょう。
現場で使いやすく
運用しやすいこと
実際に使われ続けるためには、操作が分かりやすく、現場や管理者に負担がかからないことが重要です。導入や運用がしやすいかも確認が必要です。
もっと課題やリスクを知りたいお客様へ
お気軽に
お問い合わせください
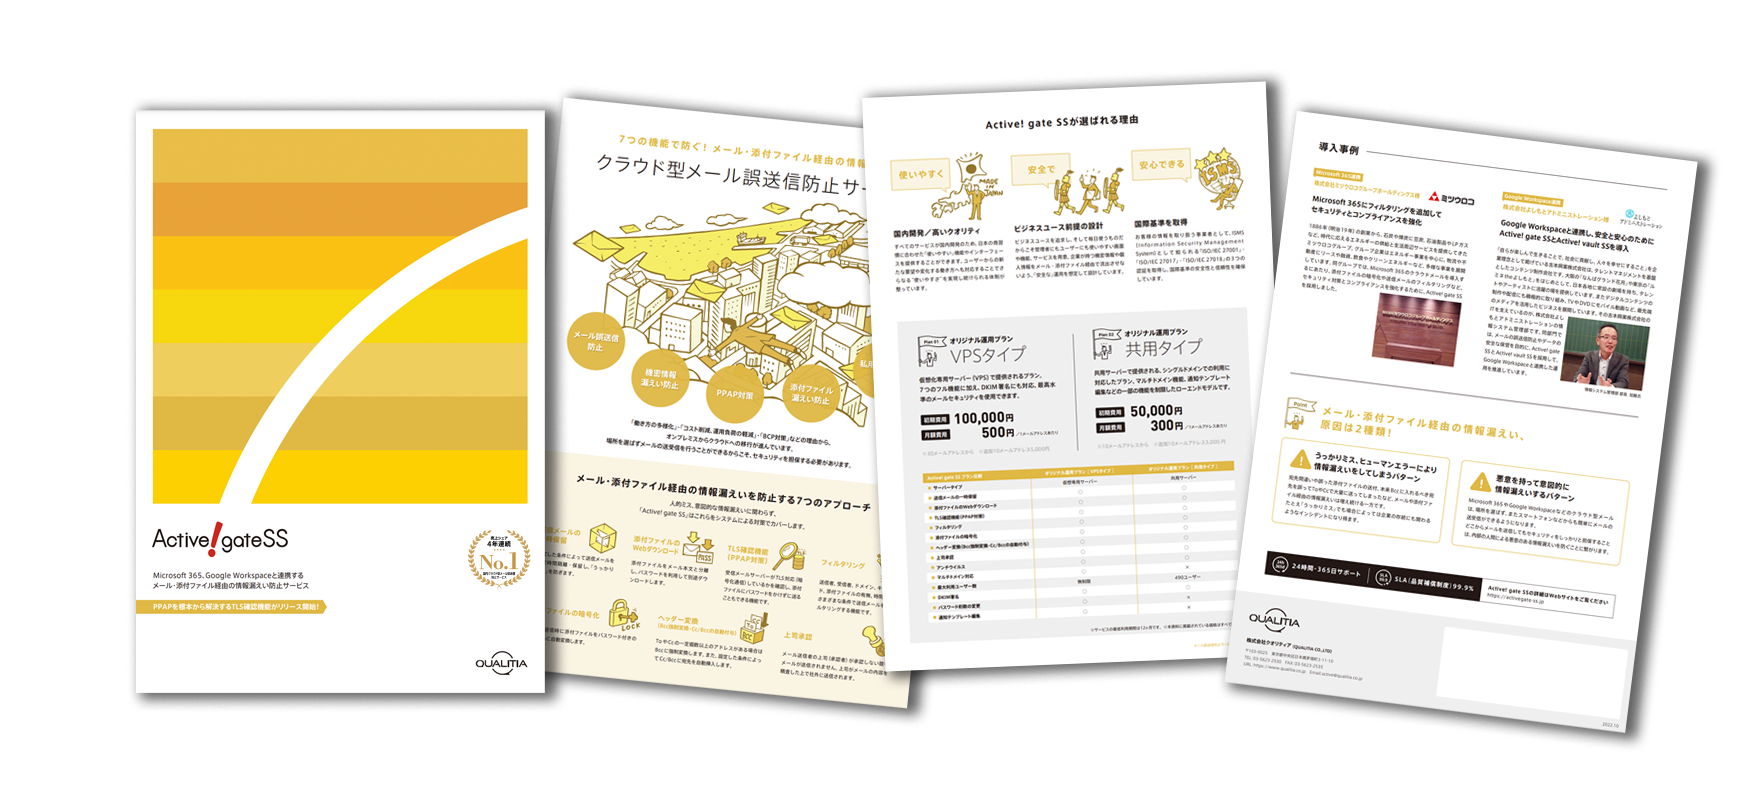
これがあれば完全理解
サービスカタログ
まずは話を聞いてみたい
業務上のお困りごと、ご相談ください
使い方を知る
まずトライアル版からお試し可能
トライアル版から
本導入までの流れ
Active! gate SSは、まずトライアル版からお試しいただけます。実際の運用環境で効果や使い勝手を確認したうえで、本導入に進めるため安心です。
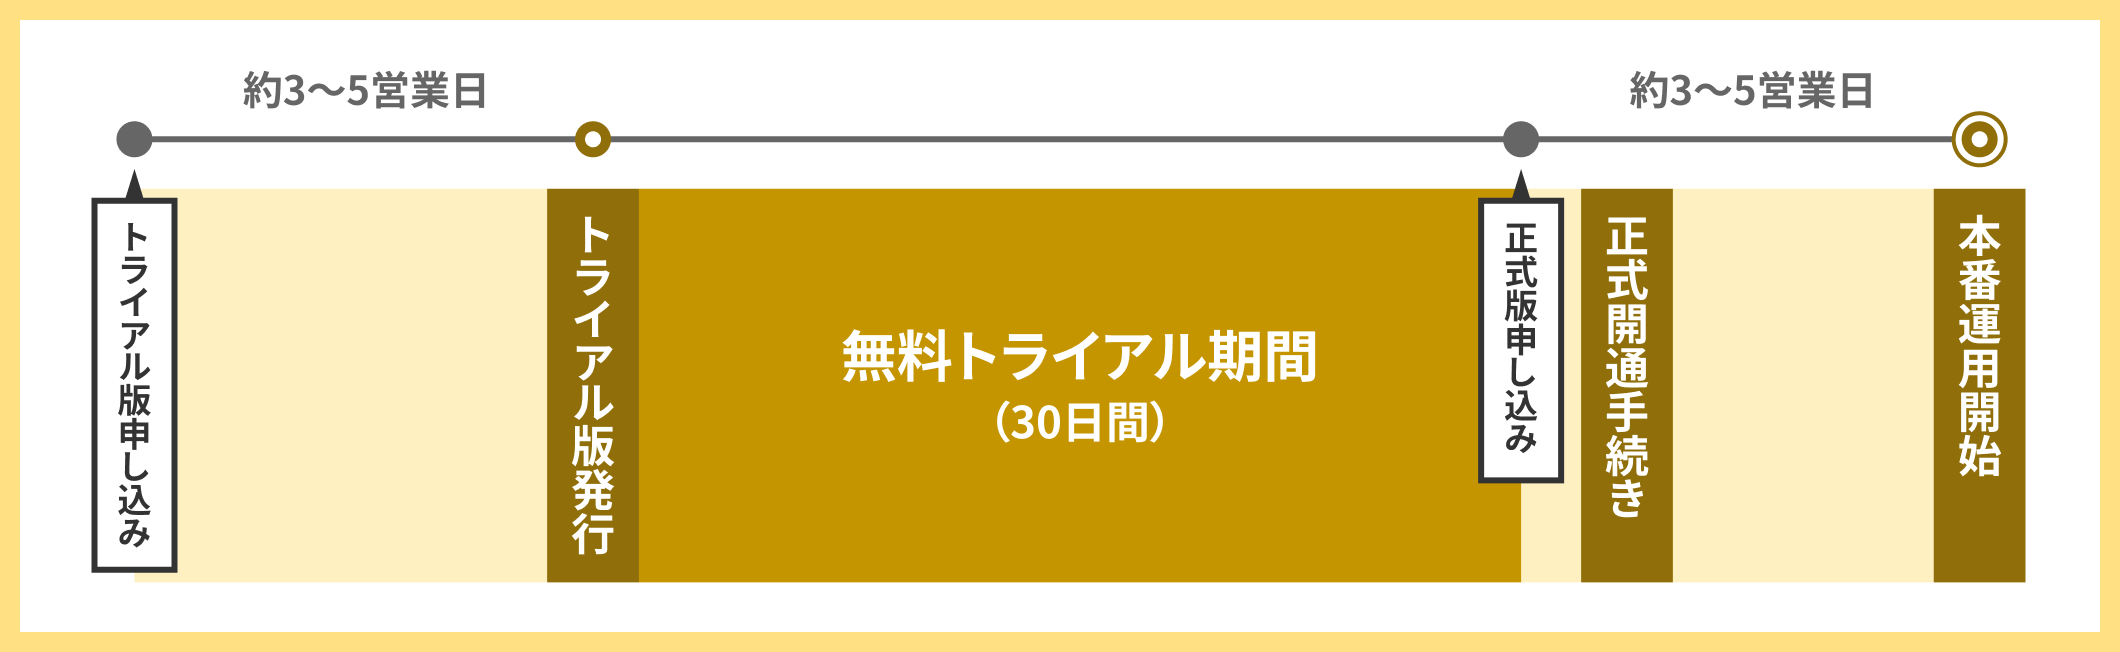
実際の運用を試してみたい方
トライアル環境にて実際の画面や運用方法をお試しいただけます。
導入の流れ
実際の運用を試してみたい方
トライアル環境にて実際の画面や運用方法をお試しいただけます。
設定から送信後・承認・運用改善までの流れ
ご利用イメージ
Active! gate SS では、管理者がシステム管理画面からメール送信時のルール(ポリシー)を細かく設計できます。
-
社内宛・社外宛で処理を切り替える
- 社内メールは通常送信
- 社外メールは一時保留やWebダウンロード、上司承認を必須に
-
添付ファイルの有無・種類・サイズに応じた制御
-
宛先数やドメイン条件によるBcc自動変換
-
特定キーワードを含むメールの送信拒否
※上記のポリシーに加えて組み合わせ可能
-
全社共通で強制適用するルール
-
部署・ユーザー単位で使い分けるルール
Active! gate SS 導入後も、ユーザーの操作はこれまで通り。
メールを書いて送信ボタンを押すだけで、裏側でセキュリティ対策が自動的に働きます。
-
添付ファイルは生のまま送信してOK
手動での暗号化やパスワード通知は不要で、TLS確認機能やWebダウンロード機能が自動で働くため、安全性と業務効率を両立できます。
-
宛先ミスやBcc漏れを自動で防止
To/Ccの確認を何度も目視で行う必要はありません。
条件に応じてBcc強制変換や一時保留が行われ、送信前に確認・修正・削除が可能です。
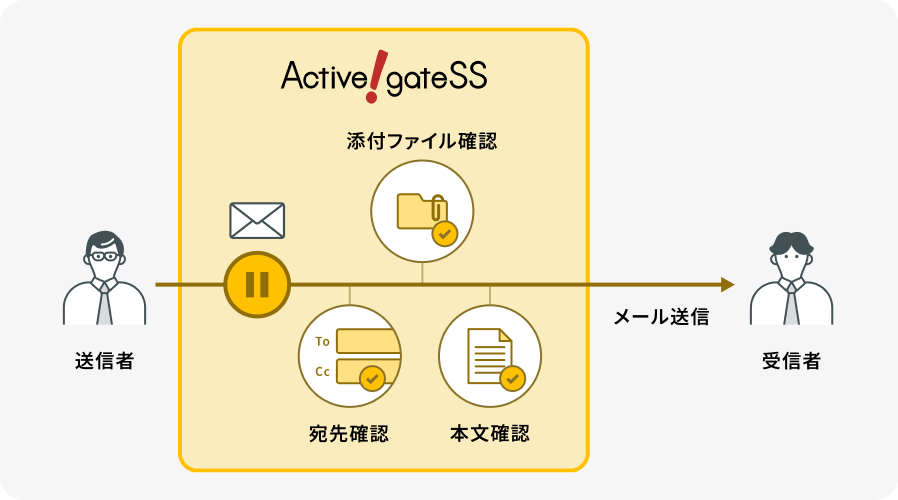
送信したメールが、社外宛て・添付ファイル付き・宛先数が多いなどの条件に該当すると、メールが保留され、保留通知メールが届きます。
-
宛先・本文・添付ファイルを送信前に最終確認
-
問題がなければそのまま送信
-
誤りや不安があれば送信せずに削除、または内容を見直して再送信
※管理者が定めた全社共通ポリシーに加えて、ユーザー個人が自分の業務に合わせた独自ポリシーを追加設定することも可能です。
※上司承認機能を利用している場合
上司承認機能専用の条件に該当した場合、上司などの承認者にも通知され、承認者が内容を確認したうえで、「承認して送信」「問題があれば差し戻し」を行います。
パーソナルコントローラ画面(ファイル確認画面)
パーソナルコントローラ画面(宛先確認画面)
Active! gate SS は、人のうっかりミスを前提に、その一つひとつを防ぐ仕組みをメール送信の流れに組み込んでいます。
-
宛先間違いやBcc漏れは、自動制御と送信前確認で防止
-
添付ファイルは、TLS確認機能・Webダウンロード化により安全に共有
-
リスクのあるメールは、一時保留や承認フローで確実に立ち止まれる
これにより、 「気づいたときには送信済みだった」という事故を防ぎ、情報漏えい・誤送信のリスクを最小限に抑えたメール運用を実現 できます。
操作を増やすことなく、 自動チェック+人の判断 を組み合わせることで、 現場の業務スピードを落とさずに、企業として守るべきセキュリティレベルを確保 します。
もっと課題やリスクを知りたいお客様へ
実際の運用を試してみたい方
トライアル環境にて実際の画面や
運用方法をお試しいただけます。
比較して選ぶ
他社のサービスとの違いをわかりやすく
メール誤送信防止サービスの比較ポイントを一目で
| 比較ポイント | Active! gate SS | 他社Aサービス | 他社Bサービス |
|---|---|---|---|
|
対応メール環境 |
◎ |
△ |
△ |
|
機能 |
◎ |
△ |
△ |
|
価格 |
◎ |
◎ |
△ |
|
サポート |
◎ |
◎ |
◎ |
※クオリティア調べ
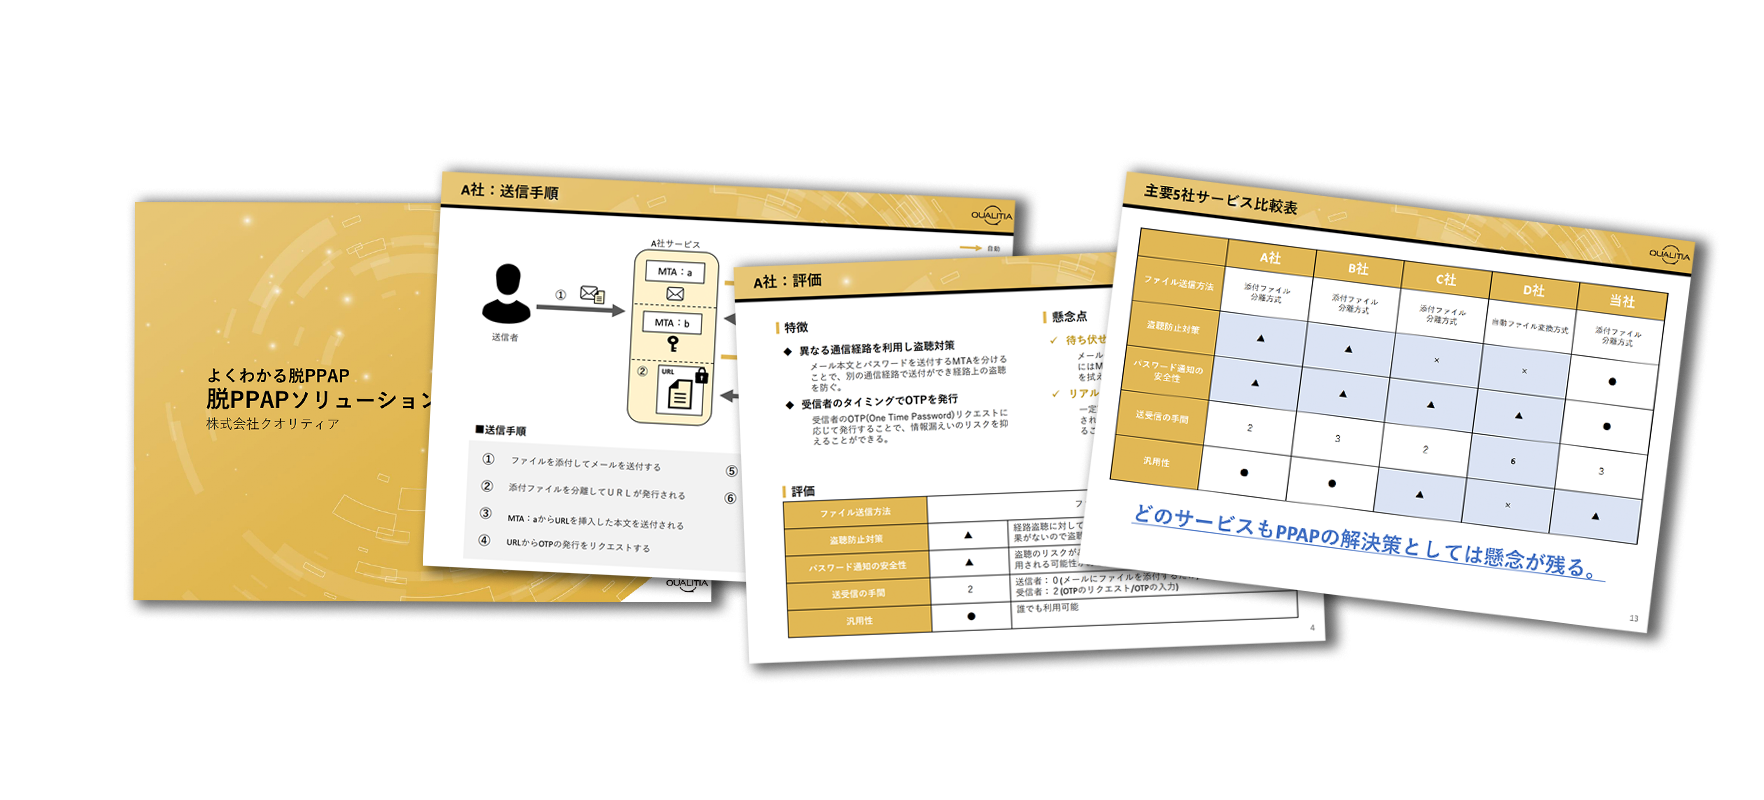
比較から見えてくるのは、対策の“対応範囲と柔軟性”に差があるという点です。
基本的な誤送信対策は多くのサービスで対応していますが、PPAP対策や対応環境、運用の柔軟性には違いがあります。
そのため、単に機能があるだけでなく、重要な対策まで含めて、無理なく運用できるかがポイントです。
Active! gate SS は、誤送信対策・PPAP対策を標準でカバーし、
自社の環境や運用に応じた柔軟な対策を実現できます。
もっと詳細な比較資料はこちら
実際の運用を試してみたい方
トライアル環境にて実際の画面や
運用方法をお試しいただけます。
実際の運用イメージのご紹介
運用方法と設定例
課題別 で絞り込む
機能別 で絞り込む
利便性と機密情報保護を両立したPPAP対策を実現
- TLS確認機能で受信メールサーバーがTLS対応(暗号化通信)しているかを確認し、対応している場合はTLS暗号化通信でファイルはそのまま添付して送信。
- 条件設定を活用し、個人情報に該当するクレジットカード番号やマイナンバー、人名、住所などが記載されたリストが添付されたときには、添付ファイルのWebダウンロードに自動的切り替え、万が一誤った宛先に送ってしまっても送信後のファイルの削除を可能にしている。
- #PPAP対策
- #TLS確認
開封率を損なわないPPAP対策を実現
- TLS確認機能で受信メールサーバーがTLS対応(暗号化通信)しているかを確認し、対応している場合はTLS暗号化通信でファイルはそのまま添付して送信する。対応していない場合は添付ファイルのWebダウンロードに自動的に切り替える。
- #PPAP対策
- #TLS確認
利用者の混乱を抑えた脱PPAP移行を実現
- メールに添付ファイルがある場合、添付ファイルが暗号化されていたらそのまま送信する。添付ファイルが暗号化されていない場合は自動的に暗号化する。
- #PPAP対策
- #添付ファイル送信対策
- #個人情報漏えい対策
- #TLS確認
固定パスワード運用の安全性を向上(外部宛てメールに添付ファイルがある場合は以下を自動的に実行)
- 添付ファイルは自動にWebダウンロードに切り替える。
- 解除用パスワードは別メールでヒントのみを自動送信。
- #PPAP対策
- #添付ファイル送信対策
- #Webダウンロード
誤送信に気づいたメールの取消を実現
- 全社員の外部宛てメールを60分間一時保留する、内部宛て、関連会社宛てのメールは保留しない。
- #誤送信防止
- #一時保留
初回宛先への慎重な内容確認を実現
- 送信履歴にない(一度も送ったことがない)メールアドレスに送信する場合は一時保留する。
- #誤送信防止
- #一時保留
複数人の気づきで誤送信防止を強化
- 重要な特定の顧客宛てのメールは60分間の時間差配信(社内、関連会社のみ先に配信)をする。
- #誤送信防止
- #時間差配信
容量制限によるファイル不達を解消
- 外部宛てのメールに添付されているファイルのサイズが2MB以上の場合は、自動的にWebダウンロードに切り替える。
- #添付ファイル送信対策
- #Webダウンロード
ユーザー負担のない最適な添付送信を実現(添付ファイル付きのメールを送信する場合、宛先ごとに以下の挙動があらかじめ登録されている)
- 添付ファイルがある場合は自動的にWebダウンロードに切り替える。
- パスワードはヒントのみを送信。
- 送信メールは管理者/ユーザー(個人)の保留条件を組み合わせて実行。
- #PPAP対策
- #添付ファイル送信対策
- #Webダウンロード
部署ごとの柔軟なファイル送信設定を実現
- 営業部門のみ外部宛てメールに添付ファイルがある場合は、添付ファイルをWebダウンロード形式で送付し、10桁以上のパスワードを自動発行する。
- #添付ファイル送信対策
- #Webダウンロード
人的ミスによる宛先情報漏えいを防止
- メールの宛先(To、Cc)に5件以上の外部宛て(外部ドメイン)のアドレスがある場合はBccに強制変換する。
- #誤送信防止
- #個人情報漏えい対策
- #ヘッダー変換
非正規社員の外部メールに対する内部統制を強化
- 派遣社員、アルバイトの外部宛て(外部ドメイン)メールに添付ファイルがある場合は送信拒否をする。但し、Ccに社員が入っている場合は送信を許可する。
- #内部不正対策
- #フィルタリング
個人情報の不正な外部持ち出しを防止
- メール本文、添付ファイルに電話番号が10件以上、あるいは住所が10件以上ある場合は送信拒否をする。
- #個人情報漏えい対策
- #フィルタリング
Zipファイルの添付を禁止しPPAP対策を強化
- 添付ファイルの拡張子がZipファイルの場合は送信拒否をする。
- #PPAP対策
- #フィルタリング
私用携帯メールへの情報持ち出しを防止
- 携帯メールのドメイン(@docomo.ne.jp, @ezweb.ne.jp, @softbank.ne.jpなど)へのメール送信は拒否する。
- #内部不正対策
- #フィルタリング
フリーメールへの情報持ち出しを防止
- フリーのメールサービスのドメイン(@yahoo.co.jp, @hotmail.co.jp, @gmail.comなど)へのメール送信は拒否する。
- #内部不正対策
- #フィルタリング
時間外メールを制限し残業対策を推進
- 業務時間以外(19:00~翌日の9:30)の外部宛てのメール送信は拒否する。
- #内部不正対策
- #フィルタリング
不正メールを検知し危険ユーザーを早期把握
- 送信拒否ポリシーによりメール送信が拒否された場合に、指定した任意の宛先にそのメールを転送する。メールは内部監査室に転送され、送信者には通知されない。
- #内部不正対策
- #フィルタリング
組織に応じた承認ルールで誤送信を防止
- 営業部門の外部宛ての添付ファイル付きメールは上司が必ず内容確認をする。
- #誤送信防止
- #上司承認
上司承認で情報漏えい防止と安全意識を向上
- 外部宛てのメールは必ず上司の承認を得るか、あるいはCcに上司のメールアドレスを入れる。
- #個人情報漏えい対策
- #上司承認
- #ヘッダー変換
代理承認で業務効率を維持し誤送信を防止
- 上司承認のシステムを使用するが、予め定められた承認者がメールを確認・承認すれば外部宛ての送信を可能にする。
- #個人情報漏えい対策
- #上司承認
メール確認を通じて若手・派遣社員の品質を向上
- 新入社員や派遣社員など特定人物の送信メールをすべて確認することで、メール本文のトーン&マナーのチェックなど社員教育の一環として活用。
- #誤送信防止
- #リテラシー教育
- #上司承認
金額・宛名の再確認を徹底し見積書の誤送信を防止
- 添付ファイル、件名、およびメール本文のいずれかに「見積書」の文字が含まれている場合は、承認者がすべてチェックする。
- #誤送信防止
- #上司承認
カード番号の確認を徹底し個人情報漏えいを防止
- クレジットカード番号に該当する16桁の数字が添付ファイルに連続して含まれていないかどうかを確認し、実行する機能を切り分けることで個人情報漏えいを防止。
- #一時保留
- #TLS確認
- #Webダウンロード
- #フィルタリング
- #上司承認
- #添付ファイル暗号化
- #ヘッダー変換
- #個人情報漏えい対策
もっと運用方法を知りたいお客様へ
まずは情報収集したい方
知りたいことに合わせた資料を
ご用意しています。
とりあえず話を聞いてみたい方
不明点や不安な点について
ご相談いただけます。
実際の運用を試してみたい方
トライアル環境にて実際の画面や
運用方法をお試しいただけます。