お役立ちコラム 配信中!
生成AI時代の標的型メール対策 ― 「教育だけ」に頼らない、経路の可視化という選択肢
公開日:2026.11.18
更新日:2026.11.17
お役立ちコラム
-
多様化するメール攻撃への対策
-
最新の標的型攻撃手法への対策
-
標的型攻撃メールの侵入防止
-
情シス担当者
-
標的型メール攻撃対策
目次
こんにちは。株式会社クオリティアです。
取引先の担当者名も、いつもの署名も、文面の言い回しまで本物そっくりのメールが届いたとき、それが攻撃者からのものだと見抜けるでしょうか。
これまで攻撃メールを見分けるヒントとして、「日本語が不自然」といった違和感がよく挙げられてきました。しかし生成AIの普及により、自然で丁寧な日本語のメールが簡単に作れるようになり、この“見分けるヒント”は失われつつあります。
本記事では、攻撃の現状と従来対策の限界を整理したうえで、「メールがどこを通って届いたか」という経路で気づく、新しい視点をご紹介します。
この記事の要点
- 2025年のフィッシング報告件数は2,454,297件と過去最多を更新し、前年の約1.43倍に増加しました。
- 生成AIの普及で失われつつある「不自然な日本語」という見分けのヒント
- 米国で年間約30億ドルに達したビジネスメール詐欺(BEC)の被害額と、国内でも続くニセ社長詐欺
- 添付ファイルもURLもない「文面だけ」のメールや、偽装された送信元に弱い従来対策の限界
- メールヘッダーに記録された配送経路という、偽りにくい手がかり
- 経由国を国名・国旗で表示し、専門知識がなくても違和感に気づける「送信元の国名表示」
- 危険なURLを判定・マスクする「ブラックURL検知機能」との組み合わせによる多層防御
見た目では見抜けない、巧妙化する標的型メール
なりすまし・BEC・内部装いメールの手口
近年とくに警戒が必要なのが、実在する人物や組織になりすましてお金や情報をだまし取る手口です。
| 手口 | 典型的なメールの例 | 狙い |
|---|---|---|
| 取引先へのなりすまし | 「口座を変更したため、今月分から新しい口座にお振り込みください」 | 請求金額の詐取 |
| 経営層へのなりすまし(ニセ社長詐欺) | 「極秘の案件なので、至急この口座に送金してほしい。連絡はこちらのチャットで」 | 緊急送金の指示による詐取 |
| 社内部署へのなりすまし(内部装い) | 「情報システム部です。パスワードの有効期限が切れるため、こちらから更新してください」 | 認証情報の窃取 |
| 実在サービスへのなりすまし | 「不正なログインを検知しました。今すぐアカウントを確認してください」 | 偽サイトへの誘導 |
警視庁によると、ビジネスメール詐欺では海外の口座が指定されることが多く、一度送金されると回収は非常に困難です。普段のやり取りを盗み見たうえで、絶妙なタイミングで振込先の変更を求めてくることもあります。
参照:警視庁「ビジネスメール詐欺に注意」
生成AIで「怪しい日本語」が消えた
かつての攻撃メールには、機械翻訳のような不自然な表現がよく見られました。
しかし現在は、生成AIを使えば丁寧なビジネス文書を誰でも短時間で作れ、公開情報から調べた担当者名や部署名を織り込むことも容易です。
IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」でも、「AIの利用をめぐるサイバーリスク」が組織向けの3位に初めて選ばれました。
文面の違和感だけで判断する時代は、終わりつつあるといえます。
参照:独立行政法人情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」
被害は金銭・情報漏えい・取引停止にまで及ぶ
- 米国FBIの「Internet Crime Report 2025」によると、2025年のビジネスメール詐欺による被害額は約30億ドルに上りました[参照1]。
- IPAの「情報セキュリティ10大脅威 2026」でも、「ビジネスメール詐欺」は組織向けの10位に入り、9年連続で選出されています[参照2]。
- 国内でも、2026年8月には社長名のメールからチャットへ誘導され、従業員が約200万円を振り込んでしまうニセ社長詐欺の被害が報じられています[参照3]。
さらに、メールアカウントを乗っ取られれば連絡先が流出し、取引先にまで攻撃メールが送られる恐れがあります。
信頼を失えば、取引の停止につながることも考えられます。
参照1:SecurityWeek「FBI: Cybercrime Losses Neared $21 Billion in 2025」(FBI「2025 Internet Crime Report」に関する報道)
参照2:独立行政法人情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」
参照3:セキュリティ対策Lab「岐阜県下呂市の企業、ニセ社長詐欺(BEC詐欺)で約200万円被害 社長名のメールからLINEへ誘導」
従来の対策だけでは防ぎきれない理由
フィルターやウイルス対策をすり抜けるメール
迷惑メールフィルターやウイルス対策ソフトは欠かせない対策ですが、ビジネスメール詐欺の多くは、添付ファイルーもURLも含まない「文面だけ」のメールです。
検知の手がかりが少なく、通常の業務メールとして受信箱に届いてしまいます。
教育・訓練の効果には限界がある
教育や訓練は社員の意識を高めるうえで効果的ですが、人の注意力には限界があります。
- 月末の支払処理など、忙しいときほど確認がおろそかになります。
- 普段からやり取りしている相手からのメールほど、疑う気持ちが薄れます。
- 経営層からの「至急」の指示には、心理的に逆らいにくいものです。
送信元アドレスや表示名は簡単に偽装できる
「送信元(From欄)を確認しましょう」は定番のアドバイスですが、表示名は送信者が自由に設定できます。
アドレスも、似たドメインを使ったり乗っ取った本物のアカウントから送信したりすれば、見分けはつきません。
From欄が「いつもの相手」でも、安全の証明にはならないのです。
本来はメールヘッダーに「怪しさ」の手がかりがある
メールヘッダーとは何か
メールには本文とは別に「メールヘッダー」があり、宛先や件名のほか、届くまでの配送の記録が含まれています。
重要なのが「Received」ヘッダーです。
メールはいくつものサーバーを中継して届き、そのたびに、どのサーバー(IPアドレス)からいつ受け取ったかが追記されます。
荷物の配送伝票に残る「通過した営業所の記録」のようなものです。
Received: from mail.example.jp (mail.example.jp [198.51.100.25])
by mx.example.co.jp with ESMTPS; Tue, 10 Nov 2026 09:12:34 +0900
Received: from unknown (HELO localhost) ([203.0.113.48])
by mail.example.jp with ESMTP; Tue, 10 Nov 2026 09:12:31 +0900
※Receivedヘッダーの記載例(ドメイン名・IPアドレスは説明用の例示です)。下に行くほど古い(送信元に近い)記録になります。
なぜ社員はヘッダーを確認できないのか
記録が残っているなら確認すればよいはずですが、現実には社員がヘッダーを見ることはほとんどありません。
- 表示方法が分かりにくい:多くのメールソフトでは、メニューの奥の操作で開く必要があります。
- 読み解くには専門知識が必要:IPアドレスの羅列から経由国を判断するには、知識と手間がかかります。
- 毎回の確認は現実的ではない:日々届く大量のメールすべてを確認するのは不可能です。
手がかりは存在するのに、社員が活用できる形になっていないことが課題です。
視点を変える:「どこを通って届いたか」で気づく
文面は偽れても、配送経路は偽りにくい
文面や表示名、署名はいくらでも本物に似せられます。
一方、実際に経由したサーバーの記録は中継・受信側のサーバーが付けていくものであり、攻撃者が自由に書き換えるのは容易ではありません。
国内の取引先や社内から届いたはずのメールが、縁のない海外の国を経由していたらどうでしょうか。
文面に違和感がなくても、「なぜこの国を通っているのか」という経路の違和感こそが重要なサインになります。
“専門知識なしで一目で分かる”ことが鍵
ただし、情報があっても読めなければ意味がありません。
全社員が活用するには、ヘッダーの専門的な情報を、誰でも直感的に理解できる形で見せることが必要です。
ITに詳しくない社員でも、メールを開いた瞬間に「いつもと違う」と気づける。その状態を仕組みでつくることが、教育だけに頼らない対策の鍵です。
Active! zone SSの「送信元の国名表示」機能
機能の概要
クラウド型標的型メール攻撃対策サービス「Active! zone SS」の「送信元の国名表示」は、メールの経路を可視化し、“怪しさ”に気づけるようにする機能です。
メールが経由した国や通信経路を国名・国旗で分かりやすく表示し、ユーザー自身が直感的にリスクを判断できる環境を提供します。
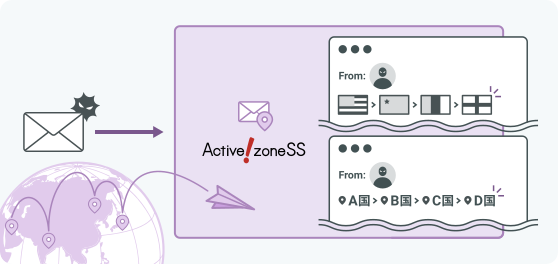
図は、攻撃者が送ったメールが複数の国のサーバーを経由して届く様子を表しています。
Active! zone SSは受信したメールの配送経路を解析し、経由した国を、メールを開いたときに国旗(図の上段)や国名(図の下段)で経由順に並べて表示します。
たとえば国内の取引先を名乗るメールなのに、見慣れない国の国旗や国名が並んでいれば、本文を読み進める前に「いつもと違う」と気づけます。
ヘッダーを開いたり、IPアドレスを調べたりする必要はありません。表示を見るだけで判断できるため、ITに詳しくない社員でも同じようにリスクに気づける点が特長です。

利用の流れ(4ステップ)
利用の流れは、次の4ステップです。ユーザーが特別な操作をする必要はありません。
- ヘッダー情報を解析
受信したメールの通信履歴(ヘッダー情報)を自動的に取得します。 - 配送経路を特定
メールが経由したサーバーやIP情報をもとに、配送ルートを解析します。 - 国名・国旗を可視化
経由した国の情報を、ユーザーに分かりやすく表示します。 - ユーザーが直感的に判断
普段と異なる経路や不審な国を認識し、リスクに気づくことができます。
この機能で防げるケース
国名表示が気づきのきっかけになる代表的なケースは、次のとおりです。
| ケース | 想定される状況 | 国名表示で気づけるポイント |
|---|---|---|
| 海外経由の不審メール | 海外のサーバーから大量に送られてくる攻撃メール | 見慣れない国の国旗が表示される |
| なりすましメール | 国内の取引先を名乗るメールが、海外から送られてくる | 名乗っている相手と経由国が一致しない |
| 内部装いメール | 社内の部署を装ったメールが、外部から届く | 社内メールのはずが、海外を経由している |
| フィッシングメール | 実在サービスを装い、偽サイトへ誘導するメール | サービスの所在地と関係のない国を経由している |
こんな企業・シーンにおすすめ
社員全体でセキュリティ意識を高めたい企業
毎日のメールに経由国が表示されることで、社員が自然と「どこから来たのか」を意識するようになります。
取引先からのメールに見慣れない国旗が並んでいれば、立ち止まるきっかけになります。
教育だけに頼らない対策をしたい企業
訓練で学んだ知識も、忙しいときには思い出せません。
経路の違和感を画面で示すことで、日々の業務の中で教育を補えます。
非IT人材が多い組織
ヘッダーの読み方を知らなくても、国旗を見れば違いが分かります。製造現場や店舗、地方拠点の社員でも同じように判断できます。
BEC(ビジネスメール詐欺)対策を強化したい企業
経理担当者が取引先から「振込先口座を変更しました」というメールを受け取った場面でも、経由国にいつもと違う国が表示されていれば、電話で確認するといった次の行動につながります。
あわせて使いたいActive! zone SSの多層防御機能
国名表示は経路の違和感に気づくための機能ですが、乗っ取られた国内の正規アカウントから届くメールのように、経路に違和感が出にくい攻撃もあります。
2026年7月には、取引先を装ったメールのリンクから偽のログイン画面に誘導され、メールアカウントを乗っ取られる被害も公表されています。
こうした攻撃に備えて組み合わせたいのが、2026年11月9日に提供を開始した「ブラックURL検知機能」です。
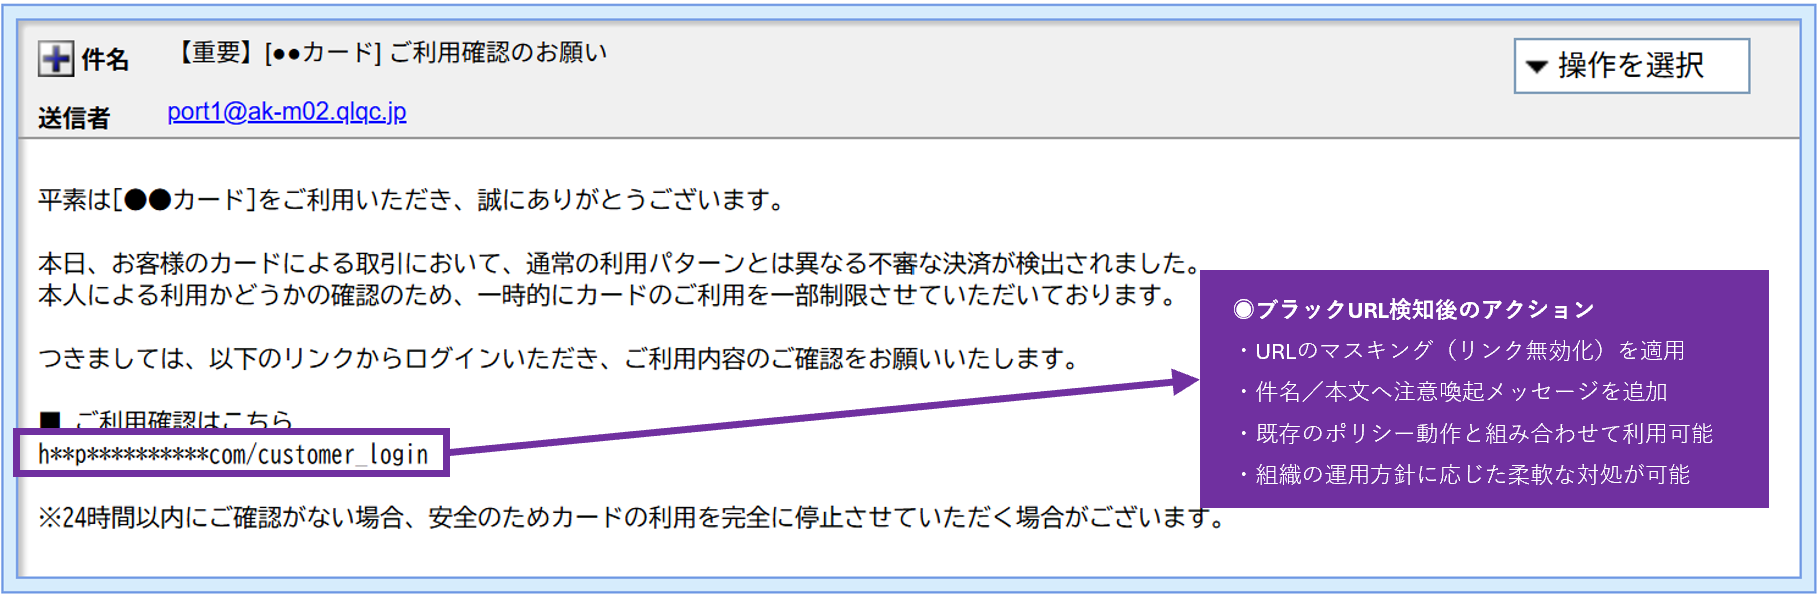
メール本文や添付ファイル内のURLの遷移先をAIで判定し、危険な可能性があるURLを「*」でマスクして配送します(「Sandboxプラン」の標準機能)。
「どこを通って届いたか」と「どこへ誘導するか」の両面から確認することで、防御の層を厚くできます。
参照:株式会社講談社「不正アクセスによる個人情報流出のお詫びとお知らせ」
まとめ:仕組みで“気づける組織”をつくる
生成AIの普及で、標的型メールは文面だけでは見抜けなくなりつつあります。教育や訓練は引き続き重要ですが、人の注意力だけに頼る対策には限界があります。
Active! zone SSの「送信元の国名表示」は、偽りにくい配送経路を国名・国旗で可視化し、専門知識がない社員でも一目で違和感に気づける環境をつくります。「ブラックURL検知機能」と組み合わせれば、より多層的な防御が可能です。
見た目では見抜けない時代だからこそ、社員一人ひとりが判断できる仕組みを整え、“気づける組織”をつくっていきましょう。