特長・機能
標的型メール攻撃対策を実現する
特長や機能をご紹介します。
Active! zone SSの
4つの特長
Active! zone SSは、標的型メール攻撃対策にとどまらず、添付ファイルの無害化やメール情報の可視化を通じて、
受信メール全体のセキュリティを無理のない運用で実現するクラウドサービスです。
システムによる防御とユーザーの判断を組み合わせ、現場に定着する実践的な対策を提供します。
添付ファイルの
分離・無害化処理
パスワード付きファイルや不審な添付を自動で分離・安全な状態で確認できるため、中身が見えない攻撃やマルウェア感染のリスクを低減します。
多層的な検知技術
(サンドボックス+アンチウイルス)
パターン検知とサンドボックスを組み合わせることで、従来対策をすり抜ける未知の攻撃や巧妙化したメールにも対応します。
メール情報の可視化
(国名表示・ヘッダ情報)
差出人やリスク情報を分かりやすく可視化することで、AI生成メールやなりすましにも気づける環境を提供し、ユーザーの判断負担を軽減します。
柔軟なポリシー設定・
環境連携
既存環境を変えずにポリシー設定を適用できるため、運用負荷を増やさずにセキュリティを強化し、感染時の被害拡大リスクも抑制します。
メールセキュリティ乗り換え支援
パック実施中!
まずは、情報収集がしたい方
まずは相談がしたい方
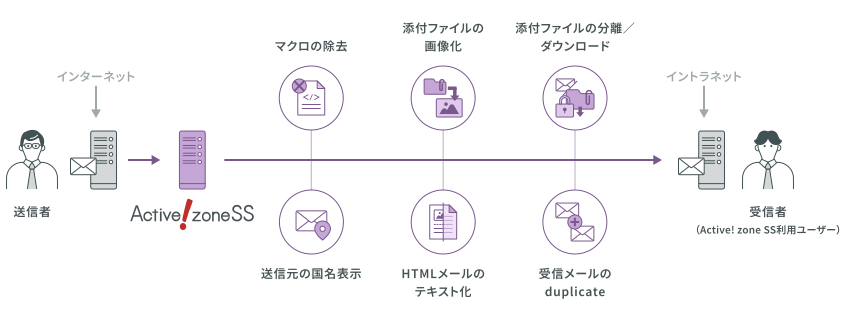
標的型メール攻撃を防ぐ6つの基本機能
Active! zone
SSは、メールの受信から閲覧・ダウンロードまでの各プロセスでリスクを排除する、多層的な防御機能を備えています。
添付ファイルの無害化や可視化、サンドボックスによる高度な検査を組み合わせることで、既知・未知を問わず幅広いメール攻撃に対応します。
添付ファイルを分離し、安全なものだけをダウンロード
メールと添付ファイルを分離し、安全な環境で検査。確認後に安全なファイルのみ利用できる仕組みを提供します。
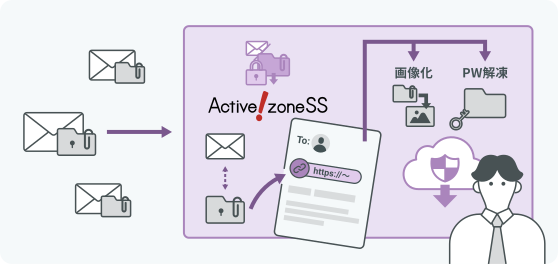
利用の流れ
添付ファイルを分離
メールからファイルを切り離し安全領域に保存します。
セキュリティチェック
ファイルに対して検査・無害化処理を実施します。
プレビューで内容確認
ユーザーは専用画面で中身を確認できます。
安全にファイルをダウンロード
問題がないことを確認しダウンロードします。
※設定条件は「Web管理画面」で設定・変更することができます。
この機能で防げるケース
-
- 添付ファイル経由のマルウェア侵入
-
- 誤って危険ファイルを開封
-
- 社内感染の拡大
-
- 不正ファイルの配布
こんな企業・シーンにおすすめ
-
- 添付ファイルの統制を強化したい企業
-
- 標的型攻撃対策が必要な企業
-
- 外部とファイルやり取りが多い組織
-
- ゼロトラスト志向の企業
メールの経路を可視化し“怪しさ”に気づける
メールが経由した国や通信経路を分かりやすく表示。ユーザー自身が直感的にリスクを判断できる環境を提供します。
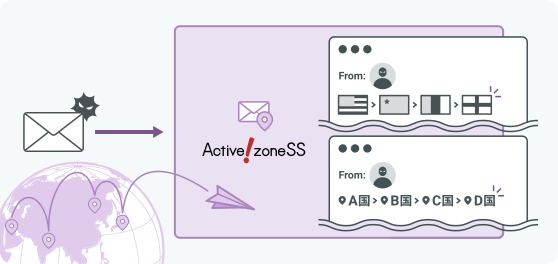
利用の流れ
メール受信時にヘッダー情報を解析
受信したメールの通信履歴(ヘッダー情報)を自動的に取得します。
配送経路を特定
メールが経由したサーバーやIP情報をもとに、配送ルートを解析します。
国名・国旗を可視化
経由した国の情報を、ユーザーに分かりやすく表示します。
ユーザーが直感的に判断
普段と異なる経路や不審な国を認識し、リスクに気づくことができます。
※設定条件は「Web管理画面」で設定・変更することができます。
この機能で防げるケース
-
- 海外経由の不審メール
-
- なりすましメール
-
- 内部装いメール
-
- フィッシングメール
こんな企業・シーンにおすすめ
-
- 社員全体でセキュリティ意識を高めたい企業
-
- 教育だけに頼らない対策をしたい企業
-
- 非IT人材が多い組織
-
- BEC(ビジネスメール詐欺)対策
マクロを除去し安全な状態で利用
Officeファイルに含まれるマクロを自動で除去し、安全な状態でユーザーに提供します。不正なコード実行を未然に防ぎます。
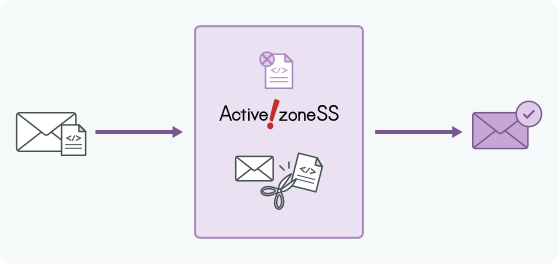
利用の流れ
Officeファイルを受信
Word・ExcelなどのOfficeファイルを含むメールを受信します。
マクロの有無を自動判定
添付ファイル内にマクロが含まれているかを自動で検知します。
マクロを除去して無害化
検出されたマクロを削除し、実行コードを排除します。
安全なファイルとして利用
ユーザーは無害化された状態のファイルを安心して閲覧・ダウンロードできます。
※設定条件は「Web管理画面」で設定・変更することができます。
この機能で防げるケース
-
- マクロによるウイルス感染
-
- 外部サーバーからの不正ダウンロード
-
- Emotet系攻撃
-
- 自動実行型のマルウェア
こんな企業・シーンにおすすめ
-
- Officeファイルのやり取りが多い企業
-
- マクロ利用を制限したい企業
-
- ランサムウェア対策を強化したい企業
-
- セキュリティポリシーが厳しい組織
ファイルを画像化して安全に閲覧
添付ファイルを画像として表示することで、内容を確認しながら安全に閲覧できます。実行形式のリスクを排除します。
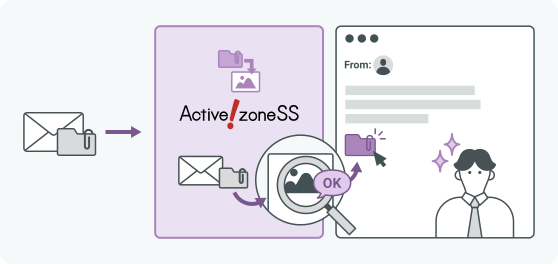
利用の流れ
添付ファイルを受信
通常の文書ファイルやOfficeファイルを含むメールを受信します。
ファイルを画像データに変換
添付ファイルの内容をサーバー上で画像形式に変換します。
ブラウザ上で安全に表示
実行ファイルとして開くことなく、画像として内容を確認できます。
必要に応じてダウンロード
内容確認後、ユーザーが必要に応じてファイルを取得します。
※設定条件は「Web管理画面」で設定・変更することができます。
この機能で防げるケース
-
- 実行型ファイルによる感染
-
- 不正スクリプトの起動
-
- プログラム付きファイルからの侵入
-
- 文書装い型マルウェア
こんな企業・シーンにおすすめ
-
- 添付内容の事前確認を徹底したい企業
-
- セキュリティ教育が難しい環境
-
- 非IT部門の利用が多い企業
-
- 安全重視の運用を行いたい組織
HTMLメールを安全なテキストに変換
HTMLメールからスクリプトや不要なタグを除去し、テキスト形式で表示。リンク誘導やスクリプト実行リスクを低減します。
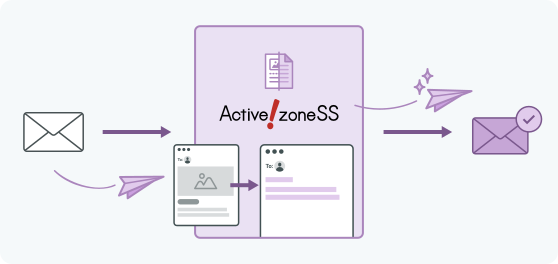
利用の流れ
HTML形式のメールを受信
画像・リンク・装飾を含むHTMLメールが届きます。
HTMLタグ・スクリプトを除去
メール内のタグやスクリプトを自動的に削除します。
本文をテキスト形式に変換
視覚的な装飾や偽装要素を排除した状態で表示します。
安全な内容として確認
ユーザーはリンク誘導や偽装に惑わされず、本文を確認できます。
※設定条件は「Web管理画面」で設定・変更することができます。
この機能で防げるケース
-
- フィッシングリンク誘導
-
- 不正スクリプト実行
-
- トラッキングコード利用
-
- 偽ボタン・誘導UI
こんな企業・シーンにおすすめ
-
- フィッシング対策を強化したい企業
-
- メールリンクの誤クリックを防ぎたい企業
-
- セキュリティリスクの高い業界
-
- 初心者ユーザーが多い組織
受信メールを複製し安全な環境で検証
受信メールを別環境に複製し、検証・確認を実施可能。運用や監査、追加分析に活用できます。ネットワーク分離環境を採用されている地方公共団体で多くご利用いただいております。
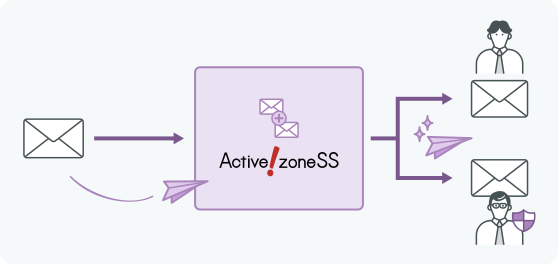
利用の流れ
メール受信
通常通りメールを受信します。
メールを複製
同一メールを別のサーバーや環境に自動で複製します。
検証・分析
セキュリティチェックやログ確認に利用します。
運用・監査に活用
安全確認やトラブル調査に活かせます。
※設定条件は「Web管理画面」で設定・変更することができます。
この機能で防げるケース
-
- 不正メールの見逃し
-
- セキュリティ検証不足
-
- インシデントの原因不明
-
- 誤検知・見落としの再確認
こんな企業・シーンにおすすめ
-
- セキュリティ監査を強化したい企業
-
- SOCや情シスによる分析を行う組織
-
- ネットワーク分離環境下の組織(地方公共団体)
-
- インシデント対応体制を整えたい企業
もっと基本機能について知りたい方へ
お気軽に
お問い合わせください
これがあれば完全理解
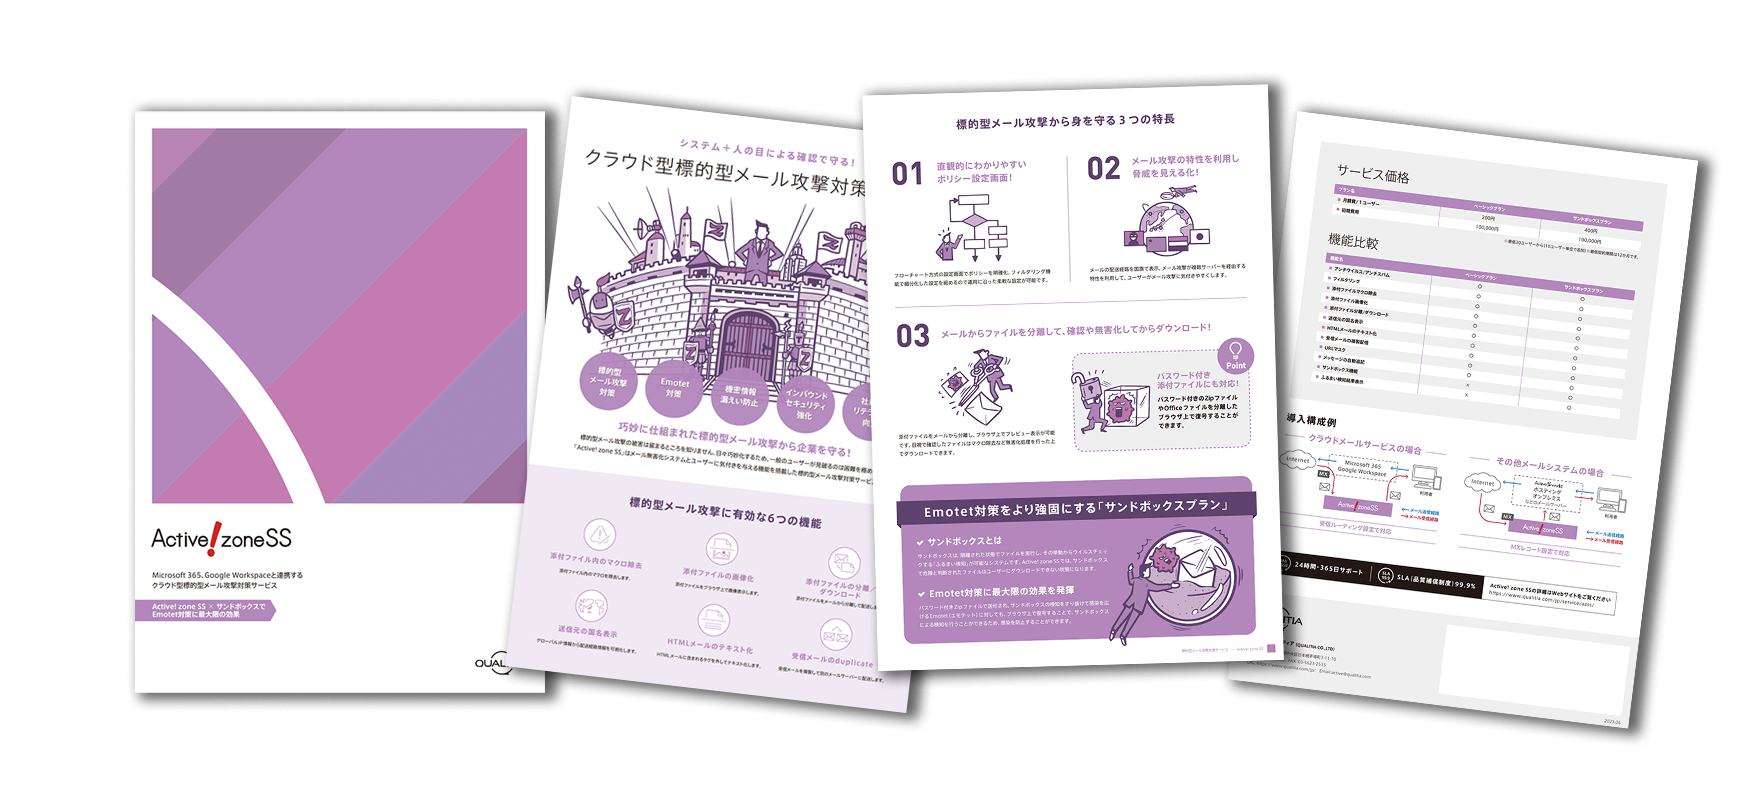
サービスカタログ
まずは話を聞いてみたい
業務上のお困りごと、ご相談ください
サンドボックス機能
Active! zone
SSは、基本機能の添付ファイル分離とサンドボックスを組み合わせることで、従来では検査できなかったファイルにも対応します。
基本機能とサンドボックスを併用することで、パスワード付きZipファイルに潜むマルウェアまで検知・ブロックすることが可能です。
これまでにない圧倒的な検知精度と、漏れのないマルウェアチェックを実現し、未知の脅威にも対応する強固なセキュリティ体制を構築します。
サンドボックスの3つの特長
3つのポイント
添付ファイル分離と
連携した高度な解析
添付ファイル分離機能と連携することで、パスワード付きZipファイルなど従来検査できなかったファイル復号・解析が可能。
“見えない状態のまま侵入する脅威”にも対応できます。
ふるまい検知による
未知脅威への対応
ファイルを隔離環境で実際に実行し、その挙動からリスクを判定。
ウイルス定義に依存しないため、日々変化するマルウェアや新たな攻撃にも対応可能です。
既知・未知を問わない検知を実現します。
検知の抜け漏れを防ぐ
“多段階防御”
無害化・分離・可視化に加え、サンドボックスのふるまい検知を組み合わせることで、単一対策では防げない攻撃もカバー。
圧倒的な検知層により、取りこぼしのないセキュリティを実現します。
動作イメージ
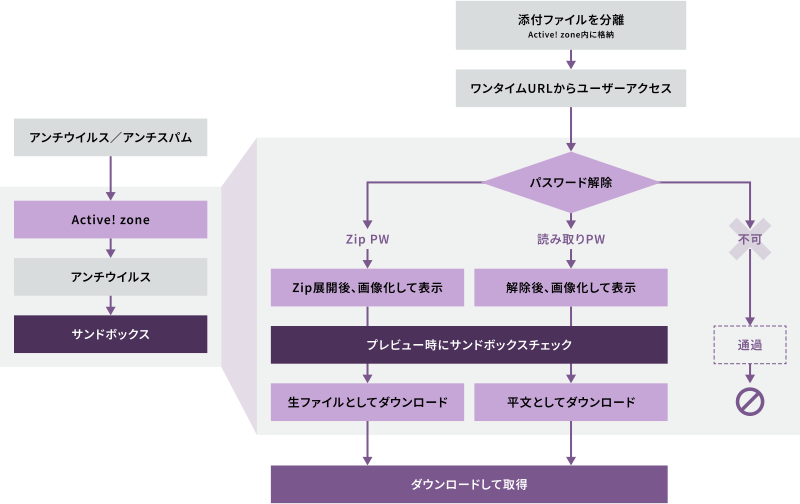
受信したメールは安全な環境で処理され、ユーザーは内容を確認したうえで、問題のないファイルのみをダウンロードできる仕組みです。
利用の流れ
メール受信
通常通りメールを受信します。
添付ファイルを自動分離
添付ファイルは本文から切り離され、安全な環境で管理されます。
パスワード付きファイルを展開
Zipなどの暗号化ファイルも展開でき、内容を確認できる状態になります。
サンドボックスで動作解析
ファイルを仮想環境で実行し、不審な動きが無いかを検査します。
結果を表示(安全/注意/危険)
解析結果が可視化され、ユーザーがリスクを把握できます。
安全を確認したうえで任意の形式でダウンロード
内容と安全性を確認したうえで、ファイルを取得できます。
※設定条件は「Web管理画面」で設定・変更することができます。
この機能で防げるケース
-
- マクロ付きOfficeファイルによるマルウェア感染
-
- パスワード付きZipによる検査回避型攻撃
-
- 未知のマルウェア(ゼロデイ攻撃)
-
- Emotetなどのメール感染・拡散型攻撃
-
- 不審な通信や外部サーバーとの接続を伴う攻撃
-
- ファイル実行時にのみ発動する隠れた不正動作
メール攻撃リスクと対策機能の対応マップ
巧妙化するメール攻撃に対しては、単一の対策では防ぎきることができません。
以下では、想定されるリスクと具体的な攻撃内容に対して、どの機能がどのように有効かをご確認いただけます。
サンドボックス機能について知りたい方へ
よくある質問
Q&A
よくある質問
よくある質問
faq
よくある質問
faq
Active! zone SSはどのように不審メールを検知しますか?
添付ファイルやメール情報を解析し、不審なメールを識別します。ユーザーに気づきを与えるためのアイコン表示機能も備えています。
パスワード付きZipファイルの安全性を確認できますか?
はい、パスワード付きZipファイルを復号し、内部のファイルまで確認できます。
通常の対策では見逃されやすいマルウェア対策に有効です。
特定の国を経由している場合に添付ファイルを分離するようなポリシー設定は可能でしょうか?
はい、特定の国からきている場合、添付ファイルを分離することが可能です。
加えて、特定国からきたメールを受信メール文頭にいれることで、さらに注意喚起が可能となります。
代表者や役員、取引先担当者などを装った不審なメールは検知できますか? 送信元がフリーメールアドレスであったり、日本語が自然で見分けが難しいメールにも対応できますか?
偽社長メール(BEC)対策として、自社の代表者名やフリーメールドメインを条件に、利用者へ注意喚起メッセージを表示することが可能です。
また、送信元メールの経由国を表示する機能を活用することで、普段のやり取りとは異なる経路から送信されたメールに気付きやすくなり、不審なメールへの注意喚起に役立ちます。
暗号化されていない添付ファイルもサンドボックスで検査(検知)できますか?
暗号化されていない通常の添付ファイルについては、Active! zone SSでウイルスチェックを実施できます。
また、添付ファイルをメール本文から分離することで、サンドボックス上での動的解析(ふるまい検知)にも対応しており、不審なファイルの検知やマルウェア対策を強化できます。
サンドボックスで危険と判定されたファイルは、管理者でもダウンロードは不可ですか?
サンドボックスで危険と判定されたファイルは、管理者であってもダウンロードした場合にマルウェアへ感染するリスクがあります。
そのため、セキュリティ確保の観点から、管理者を含むすべてのユーザーがダウンロードできない仕様となっています。
すべての添付ファイル付きメールがサンドボックス解析の対象となるのでしょうか? また、添付ファイルを取得する際の操作が利用者の負担にならないでしょうか?
Active! zone SSでは、すべての添付ファイルをサンドボックス解析の対象とすることが可能です。
通常の添付ファイルについては、サンドボックスによる安全性確認後、そのまま利用者へ配送されます。
また、運用ポリシーに応じて、パスワード付きZipファイルなどの暗号化ファイルのみをメールから分離し、利用者が内容を確認したうえで取得する運用にも対応しています。
部署ごとに異なる受信ポリシーを設定できますか?
はい、部署やチームごとに異なる受信ルールを設定でき、柔軟な運用が可能です。
まずは情報収集したい方
知りたいことに合わせた資料を
ご用意しています。
とりあえず話を聞いてみたい方
不明点や不安な点について
ご相談いただけます。
実際の運用を試してみたい方
トライアル環境にて実際の画面や
運用方法をお試しいただけます。