選び方・活用方法
標的型メール攻撃対策サービスの選び方や
活用方法をご紹介します。
リスクから知る
特定の企業や個人を狙い、信頼関係を利用して侵入するサイバー攻撃
標的型メール攻撃とは?
標的型攻撃メールとは、特定の企業や個人を狙い、あたかも関係者や取引先から送られてきたかのように装って送信されるメール型のサイバー攻撃です。受信者を信用させたうえで、リンクのクリックや添付ファイルの開封を促し、マルウェア感染や情報漏えいを引き起こすことを目的としています。
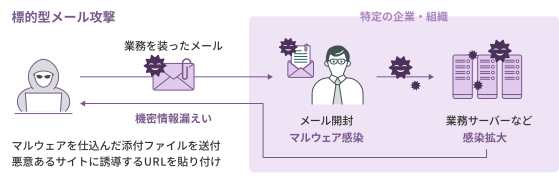
マルウェア感染をすると甚大な被害が出る
「もしもの話」ではない、すでに起きている現実
実際に発生している「標的型攻撃メール」のインシデント
報道や公表資料では、以下のようなメールを起点とした標的型攻撃による被害が繰り返し確認されています。これらはすべて 特別なケースではなく、通常の業務の中で発生しています。
このように、メール1通をきっかけとして、情報漏えい・感染拡大・金銭被害など、深刻なインシデントへとつながっています。
- 実際に起こったインシデント例
- 取引先や社内関係者を装ったメールにより、不審な添付ファイルを開封
- 偽のログイン画面へ誘導され、ID・パスワードなどの認証情報が窃取
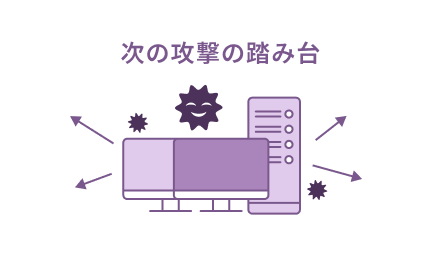
- 感染した端末を踏み台に、社内外へ不正メールが拡散
- 振込依頼を装ったメールにより、誤って金銭を送金
標的型メール攻撃による被害のインシデント一覧
※クオリティア調べ
標的型メール攻撃によって
数千万円〜数十億円規模の被害を受ける…
Emotet(エモテット)とは?
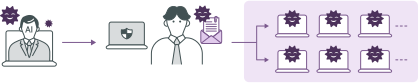
Emotetは、メールを主な感染経路とするマルウェアの一種です。実在のメールのやり取りを模倣し、返信形式で送られるなど非常に自然な文面が特徴です。
添付ファイルを開くことで感染し、端末内の情報を窃取するだけでなく、過去のメール情報を利用して社内外へ自動拡散します。
さらに他のマルウェアを呼び込むことで、被害が連鎖的に拡大する可能性があります。
CEO詐欺(ビジネスメール詐欺)とは?
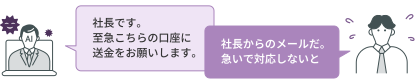
CEO詐欺は、経営者や取引先になりすましたメールにより、金銭や機密情報を騙し取る攻撃です。
攻撃者は事前に企業の情報を調査し、自然な文面で信頼関係を装ったうえで、振込指示や機密情報の送付を依頼します。
技術的な検知では防ぎにくく、ユーザーの判断を狙うため、実際に数億円規模の被害が発生している非常に危険性の高い攻撃です。
一見すると通常の業務メールに見える攻撃の特徴を解説
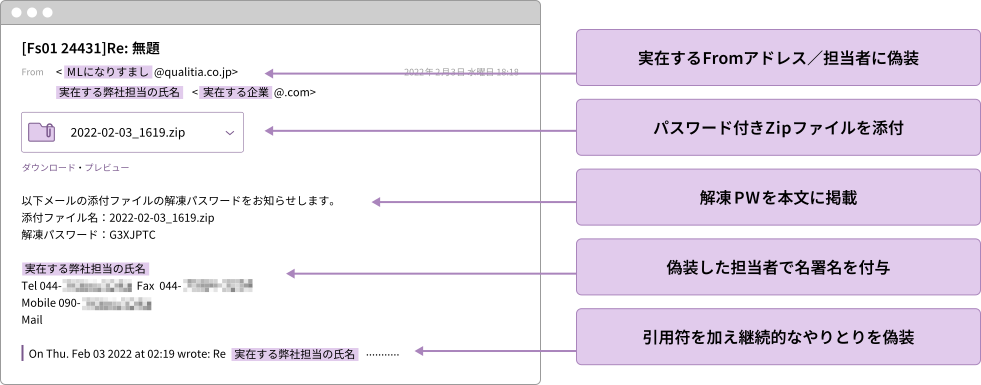
実際に届いた標的型メールの例
こちらは実際に企業に届いた標的型メールの一例です。取引先や社内担当者を装い、自然なやり取りを装っているため、一見すると不審なメールとは気づきにくいのが特徴です。
パスワード付きファイルの添付や、実在する人物になりすました署名など、ユーザーの信頼を利用して開封や操作を促します。
このように、現在のメール攻撃は巧妙に作り込まれており、単純な見た目だけでは安全性を判断することが難しくなっています。
攻撃の進化により、従来の対策では防ぎきれない時代へ
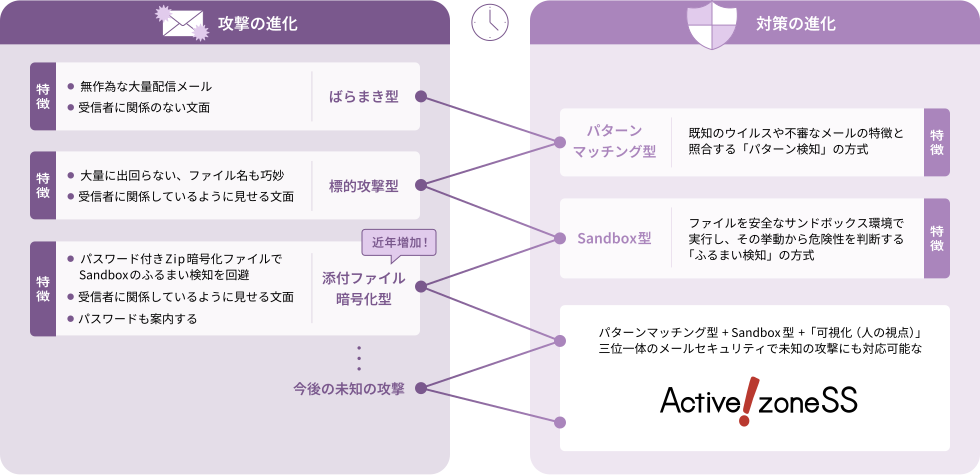
標的型メール攻撃と対策の進化
標的型メール攻撃は、手口を変えながら進化を続けてきました。それに対抗するため、メールセキュリティもパターン検知やサンドボックスなど、さまざまな対策が導入されてきました。
しかし現在では、それらの対策を前提にすり抜ける攻撃が増加しており、従来の「検知して防ぐ」対策だけでは対応が難しくなっています。
ここでは、攻撃と対策の変化を整理しながら、現在求められるメールセキュリティのあり方を解説します。
長期的に安心して運用できるサービスを選ぶために
標的型メール攻撃対策サービスを選ぶ際のポイント
すり抜ける攻撃への
対応力
従来のパターン検知だけでは、巧妙化した攻撃や未知のマルウェアを防ぎきれません。
サンドボックスなどのふるまい検知を含め、検知をすり抜ける攻撃にも対応できるかが重要です。
添付ファイルを
安全に扱える仕組み
メール攻撃の多くは添付ファイルを起点として発生します。
分離やプレビューなどにより、ファイルを開く前に安全性を確認できる仕組みが求められます。
ユーザーに依存しない
運用ができるか
セキュリティ対策をユーザーの判断や教育に頼るだけでは限界があります。
日常の業務フローを変えずに、安全な利用を仕組みとして実現できるかが重要です。
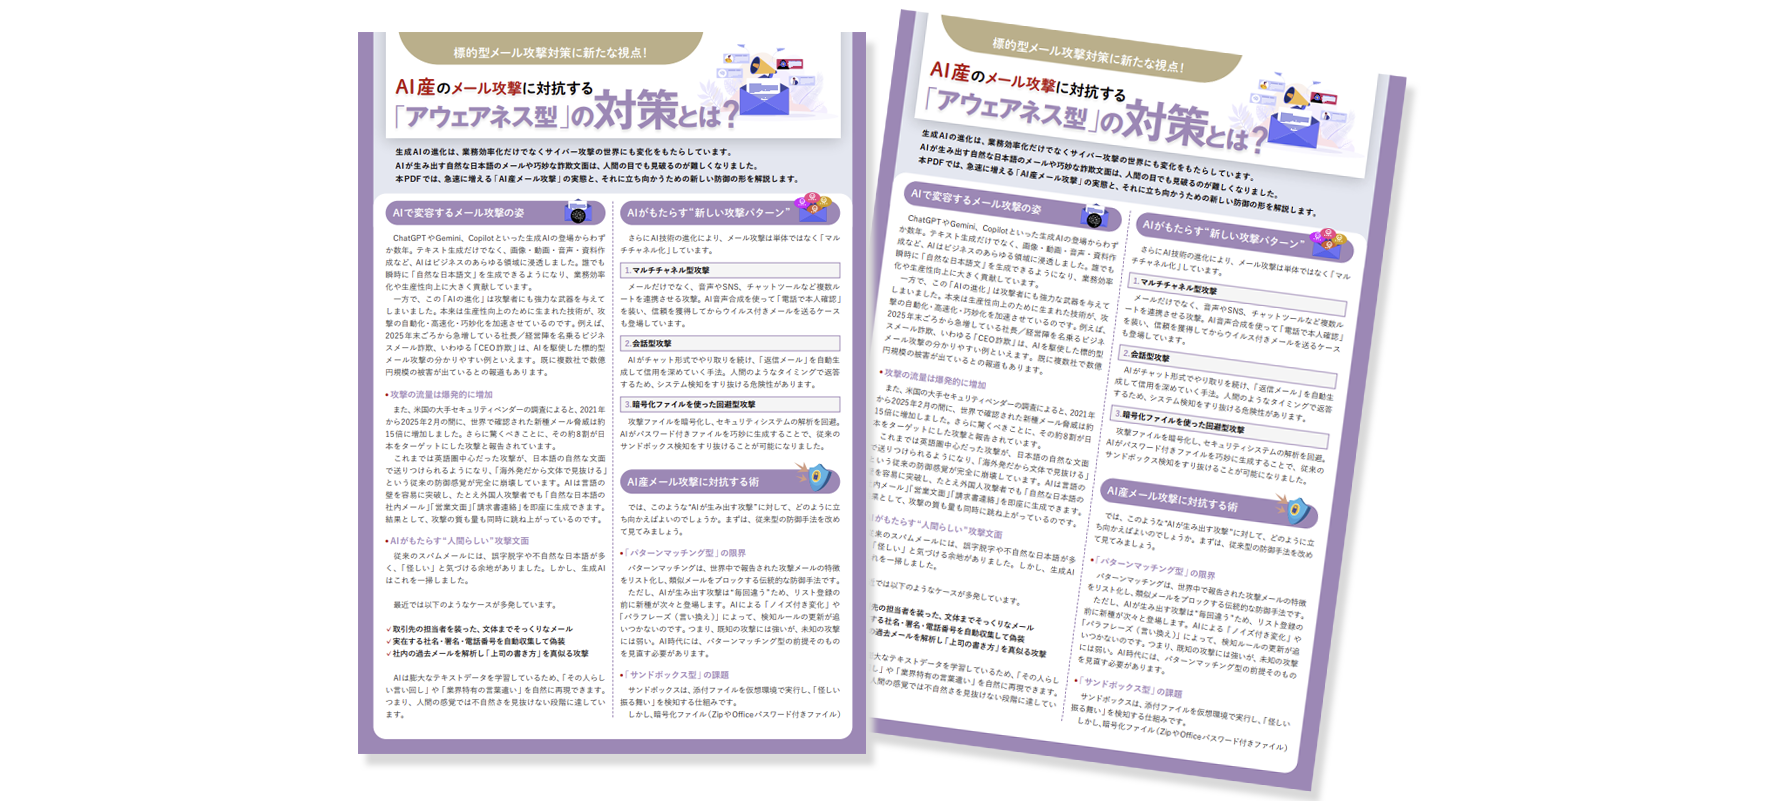
もっと課題やリスクを知りたいお客様へ
お気軽に
お問い合わせください
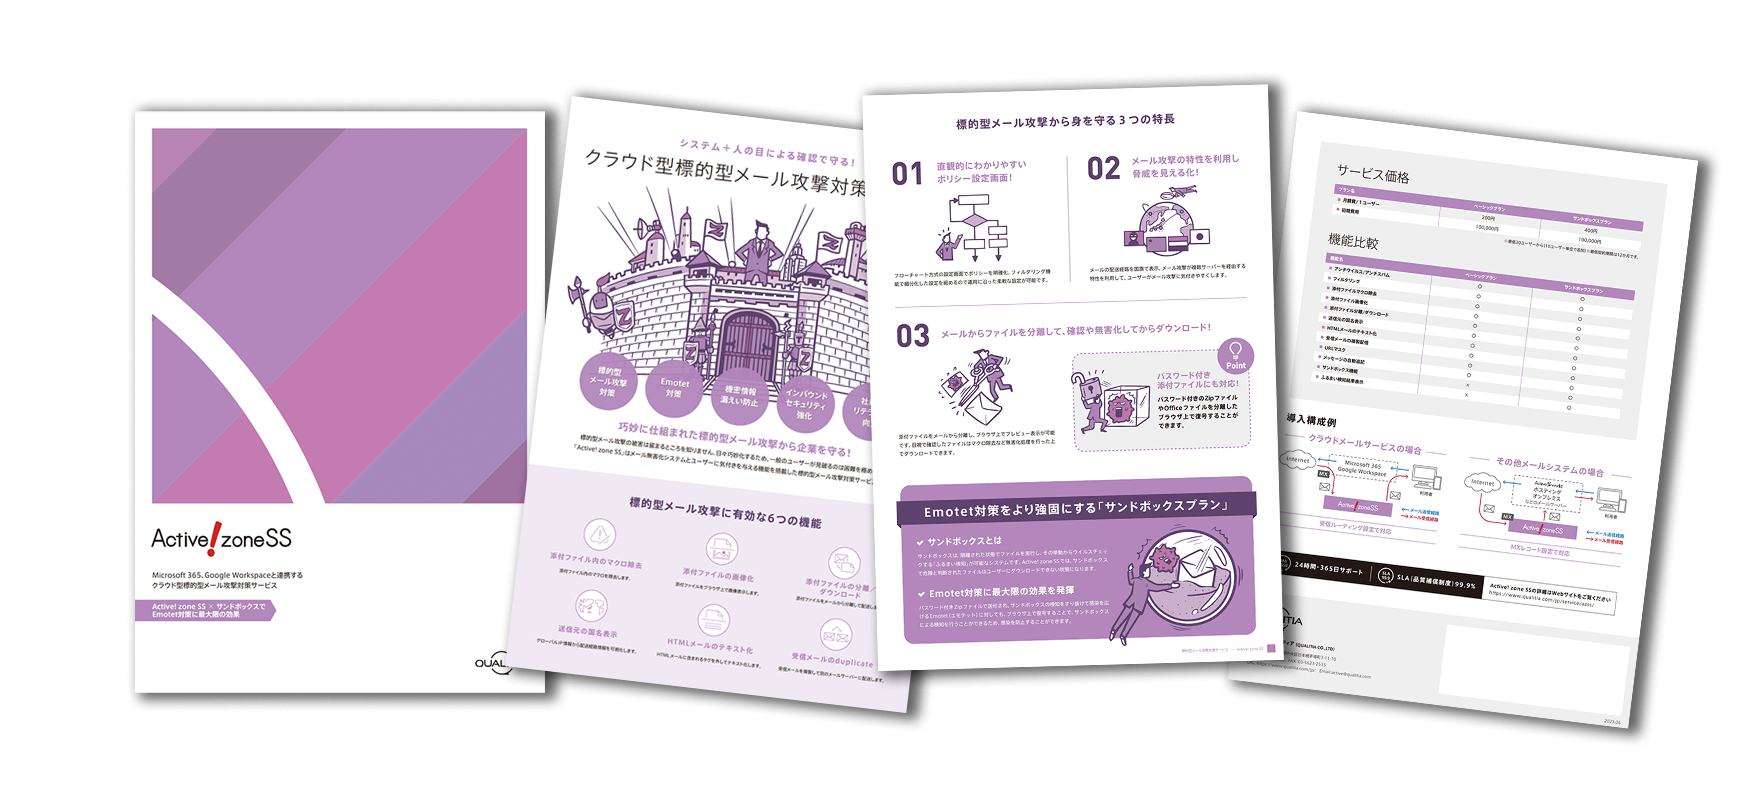
これがあれば完全理解
サービスカタログ
まずは話を聞いてみたい
業務上のお困りごと、ご相談ください
使い方を知る
設定からフィルタリング後の受信の流れ
ご利用イメージ
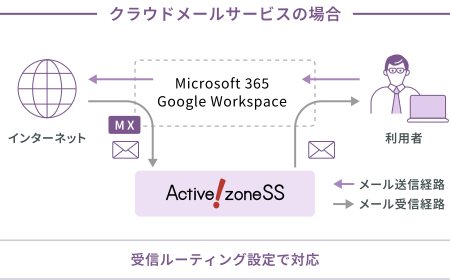
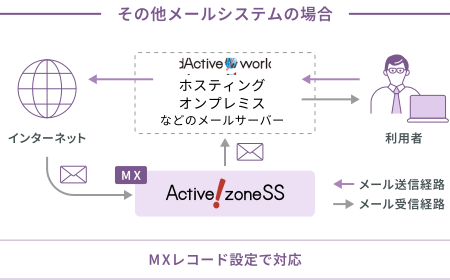
Active! zone SSの基本機能は、Web管理画面から簡単に設定できます。各機能(アクション)と適用条件を組み合わせることで、どのメールをどのように処理するかを柔軟に制御でき、自社の運用に合わせたセキュリティ対策を実現します。
添付ファイル分離
- 受信メールに挿入されたURLからActive! zone SSにアクセス
- パスワードを解凍
- アンチウイルス/サンドボックス処理
- 添付ファイルの画像化表示
- 対象ファイルのダウンロード
アンチウイルス/サンドボックス処理
添付ファイル画像化
- 1 添付ファイル画像化
添付ファイルをブラウザ上で、画像として表示
事前にファイルを目視でチェック
- 2 ダウンロード形式
- 原本のままダウンロード
- マクロ除去してダウンロード
- 画像変換してダウンロード
- PDF変換してダウンロード
※DL形式は管理者で指定可
送信元の国名表示
◉送信元の国名表示
メールの配送経路を国旗として表示
ユーザーに気づきを与え、脅威への対策を促す
◉送信元の国名表示(本文挿入)
メールの配送経路をメール本文内に自動挿入
注意文言も加え、ユーザーへ周知をさせることも可能
直感的にわかりやすいポリシー設定画面
フローチャート方式の設定画面でポリシーを明確化。フィルタリング機能で細分化した設定を組めるので運用に沿った柔軟な設定が可能です。
メール攻撃の特性を利用し脅威を見える化
メールの配送経路を国旗で表示。メール攻撃が複数サーバーを経由する特性を利用して、ユーザーがメール攻撃に気付きやすくします。
メールからファイルを分離して、確認や無害化してからダウンロード
添付ファイルをメールから分離し、ブラウザ上でプレビュー表示が可能です。目視で確認したファイルはマクロ除去など無害化処理を行った上でダウンロードできます。
パスワード付き添付ファイルにも対応!
パスワード付きのZipファイルやOfficeファイルを分離したブラウザ上で復号することができます。
もっと課題やリスクを知りたいお客様へ
メールセキュリティ乗り換え支援
パック実施中!
まずは、情報収集がしたい方
まずは相談がしたい方
比較して選ぶ
他社のサービスとの違いをわかりやすく
標的型メール攻撃対策サービスの比較ポイントを一目で
メールセキュリティ製品は数多く存在しますが、対策の考え方やアプローチには大きな違いがあります。
ここでは、一般的なメールセキュリティとActive! zone SSの違いを整理し、どのような点で優れているのかを分かりやすくご紹介します。
比較から分かる通り、従来のメールセキュリティは「検知とブロック」を中心とした対策であるのに対し、
Active! zone SSは
「安全に確認してから利用できる」
仕組みを提供している点が大きな違いです。
これにより、完全に防ぎきれない攻撃に対しても、ユーザーが安全性を確認したうえで利用できるため、
より実用的で確実なメールセキュリティを実現します。
Active! zone SSは、「検知」「ブロック」「可視化」という三位一体のアプローチにより、
ユーザーが安全に判断できる環境を提供し、
これからのメールセキュリティに求められる新しい防御モデルを実現します。
もっと詳細な比較資料はこちら
メールセキュリティ乗り換え支援
パック実施中!
まずは、情報収集がしたい方
まずは相談がしたい方
運用方法を知る
実際の運用イメージのご紹介
運用方法と設定例
Active! zone
SSは、企業の利用シーンや業務内容に応じて柔軟に設定でき、日常のメール利用の中で無理なくセキュリティを強化できます。
ここでは、実際の業務を想定した活用例と設定例をもとに、どのように運用できるのかをご紹介します。
Active! zone SSは、業務シーンごとに柔軟に設定を適用することで、
日常のメール運用を変えることなく、ユーザーの操作に依存しない安全な利用環境を実現します。
もっと運用方法を知りたいお客様へ
まずは情報収集したい方
知りたいことに合わせた資料を
ご用意しています。
とりあえず話を聞いてみたい方
不明点や不安な点について
ご相談いただけます。
実際の運用を試してみたい方
トライアル環境にて実際の画面や
運用方法をお試しいただけます。