特長・機能
企業の担当者自身で手軽に運用できる、
標的型攻撃メール訓練サービスの
特長や機能をご紹介します。
dmtの4つの特長
features
dmtは、標的型攻撃メール訓練を誰でも簡単に、かつ継続して運用できるよう設計されたクラウドサービスです。
現場で求められる使いやすさと実践性、そして効果の可視化を備え、組織全体のセキュリティレベル向上を支援します。
セルフ型で、誰でも簡単に
運用できる
管理画面から直感的に訓練を設計・実施できるため、専門知識がなくてもスムーズに運用できます。
外部に依存することなく、自社のタイミングで柔軟に訓練を行えます。
約300種類のシナリオで
実践的な訓練ができる
実際の攻撃を想定した約300種類のシナリオを活用し、社内外の業務に即した多様なケースでリアルな訓練をすぐに実施できます。
フルカスタマイズで
自社に最適化できる
件名・本文・送信元・添付ファイル・遷移先画面などを自由に設定でき、自社の環境や課題に合わせた訓練を柔軟に設計できます。
可視化と自動レポートで、
改善につなげられる
開封やクリックなどの行動データをリアルタイムで可視化し、自動でレポート化できます。社員ごとの傾向や組織全体のリスクを把握し、継続的な改善につなげることができます。
お気軽に
お問い合わせください
これがあれば完全理解
サービスカタログ
まずは話を聞いてみたい
業務上のお困りごと、ご相談ください
主な機能
function
dmtは、訓練の設計からメール配信、結果の分析・レポートまでを一元的に管理できる機能を備えています。
こちらでは、運用を支える主な機能をご紹介します。
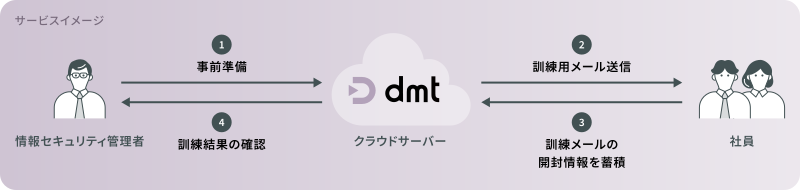
1 事前準備(テスト配信)
訓練設計・管理
- ユーザー/グループ管理
- CSVによる一括登録に対応しており、部署や役職ごとにグループ分けが可能です。対象に応じた訓練設計を効率的に行えます。
- 配信リスト設定
- 訓練対象者の選択や管理を簡単に行え、複数の訓練シナリオを対象ごとに使い分けることができます。
訓練コンテンツ
- 約300種類のシナリオ
- 社内連絡や取引先を装ったメールなど、実際の攻撃を想定した多様なシナリオを用意しています。レベルに応じた訓練を実施できます。
- 添付ファイル・URL型など最新の攻撃に対応したリアルな訓練
- Emotetを模した添付ファイル型、URLリンク型(フィッシング型)、添付ファイルとURLリンクの複合型など、さまざまな攻撃パターンを再現可能です。
- 訓練テンプレートのカスタマイズ
- 件名・本文・送信元・添付ファイル・リンク先画面などを自由に編集でき、自社環境に合わせた訓練を設計できます。
2 訓練用メール配信
配信方法・回数
- 即時・予約配信
- 設定後すぐに配信できるほか、任意の日時に予約配信することも可能です。
- 分散配信
- 一斉配信だけでなく、時間差をつけた配信により、より実際の攻撃に近い形で訓練を実施できます。
- 回数無制限
- 配信回数に制限がなく、コストを気にせず繰り返し訓練を行えます。
3 訓練メールの開封情報を蓄積
分析可視化
- 行動ログの取得/リアルタイム確認
- 社員ごとのメール開封、リンククリック、添付ファイル実行などの行動記録や、訓練の進行状況や結果をリアルタイムで確認できます。
- ユーザー別・グループ別分析
- 個人単位・部署単位で結果を可視化し、リスクの高い対象を把握できます。
4 検索結果の確認
レポート
- 自動レポート生成
- 訓練結果をもとにレポートを自動生成でき、報告書作成の手間を削減できます。
訓練結果画面
訓練結果画面の詳細画面
- 訓練の分析ができるレポートダウンロード機能
-
レポート、訓練結果一覧(訓練対象者の最終ステータスを記録したデータ:状況確認用)とイベント一覧(訓練対象者がアクションした全てのステータスを記録したデータ:詳細分析用)の2種の訓練データを自動作成しダウンロードが可能です。
レポート
CSVデータ
-
調査結果.csv 状況確認用
訓練対象者の最終ステータスを記録したデータ
(例:訓練対象者100人の場合は100行表示) -
イベント.csv 詳細分析用
訓練対象者が全てのアクションステータスを記録したデータ
-
報告・共有・周知(定期的な訓練の実施)
実際の運用を試してみたい方
トライアル環境にて実際の画面や運用方法をお試しいただけます。
標的型攻撃メール訓練の
お役立ち資料一覧
Library
お気軽に
お問い合わせください
これがあれば完全理解
サービスカタログ
まずは話を聞いてみたい
業務上のお困りごと、ご相談ください
よくある質問
Q&A
よくある質問
よくある質問
faq
よくある質問
faq
どのような訓練シナリオがありますか?
Emotet*を模した添付ファイル型、フィッシングサイト誘導型、社内通知偽装型、取引先偽装型など300種類以上のシナリオを利用できます。
*:Emotet(エモテット)とは、主にメールを使って感染を広げるマルウェア(悪意のあるソフトウェア)の一種です。実在する企業や取引先、知人を装ったメールに添付されたファイルやURLを開くことで感染し、情報窃取や他のマルウェア感染のきっかけとなる場合があります。近年は、パスワード付きZipファイルを悪用した攻撃も確認されており、多くの企業で対策が求められています。
フィッシングメール訓練はできますか?
はい、URLリンク型のフィッシングメール訓練に対応しています。
訓練メールの内容は変更できますか?
件名、本文、添付ファイル、リンク先画面などを自由にカスタマイズできます。
メール訓練の効果はどのように確認できますか? 訓練メールを配信するだけで終わってしまいませんか?
dmtでは、訓練実施後の結果をダッシュボード上でリアルタイムに確認できます。訓練メールの開封状況やURLのクリック状況などを把握できるため、従業員の対応状況を可視化することが可能です。
さらに、レポートやCSV形式のイベントログを出力できるため、部署別・個人別の傾向分析にも活用できます。これにより、「どの部署が標的型メールに反応しやすいか」「どのようなメールがリスクとなりやすいか」といった課題を具体的に把握できます。
また、dmtは訓練回数に制限がないため、「1回実施して終わり」ではなく、訓練 → 分析 → 改善 → 再訓練のサイクルを継続的に回せる点が大きな特長です。繰り返しの訓練を通じて、従業員のセキュリティ意識や対応力の定着を支援します。
訓練メールが迷惑メールフォルダに振り分けられた場合、どのように対応すればよいですか?
dmtで利用する送信元IPアドレスおよびドメインは事前にご案内可能です。
訓練メールが迷惑メールとして判定されることを防ぐため、ご利用中のメールシステムやメールセキュリティ製品において、あらかじめ該当するIPアドレスおよびドメインを許可リストへ登録いただくことをおすすめします。
人事異動や入退社が発生した場合、訓練期間中に対象ユーザを入れ替えることはできますか?
契約ライセンス数の範囲内であれば可能です。ただし、訓練メールを配信したユニークなメールアドレス数が契約ライセンス数に達した場合、対象ユーザを削除してもライセンス枠は復活しません。
例えば、30ライセンス契約の場合、30件の異なるメールアドレスへ訓練メールを配信した時点でライセンス上限に達します。その後、既存ユーザを削除して新しいユーザを登録しても、新しいメールアドレスへの配信には別途ユーザ追加が必要です。
※ライセンス消費の対象は「訓練メールを配信したメールアドレス」です。ユーザ登録のみではライセンスは消費されません。
まずは情報収集したい方
知りたいことに合わせた資料を
ご用意しています。
とりあえず話を聞いてみたい方
不明点や不安な点について
ご相談いただけます。
実際の運用を試してみたい方
トライアル環境にて実際の画面や
運用方法をお試しいただけます。