選び方・活用方法
標的型攻撃メール訓練サービスの選び方や
効果的な活用方法をご紹介します。
訓練の必要性を知る
insight
標的型攻撃メール訓練は、サイバー攻撃対策において重要性が高まっている取り組みです。
ここでは、訓練の基本的な考え方と、なぜ今必要とされているのかについてご紹介します。
標的型攻撃メールとは?
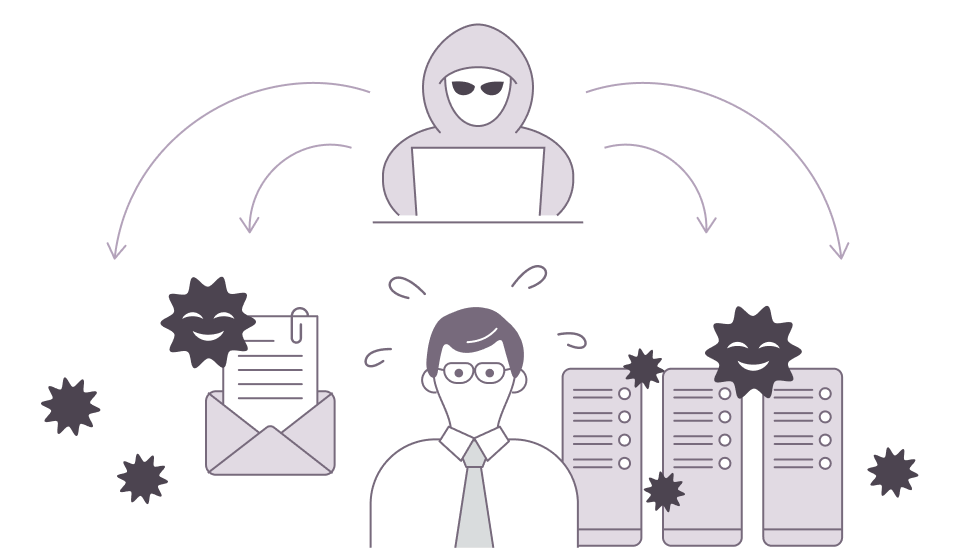
標的型攻撃メールとは、特定の企業や個人を狙い、あたかも関係者や取引先から送られてきたかのように装って送信されるメール型のサイバー攻撃です。受信者を信用させたうえで、リンクのクリックや添付ファイルの開封を促し、マルウェア感染や情報漏えいを引き起こすことを目的としています。
メール訓練とは?
標的型攻撃メール訓練とは、実際の攻撃を模した疑似メールを社員に送信し、その行動(開封・クリック・報告など)を確認することで、セキュリティリテラシーを高める教育手法です。
社員の判断力を高めることで、サイバー攻撃の入口対策として重要な役割を果たします。
いくつ当てはまるかチェックしてみてください
あなたの組織に訓練は必要?
かんたんチェック
ものをチェックしてください。
データから見る危険性と訓練の必要性
標的型メール攻撃の実態
メールは多くのサイバー攻撃の“入口”になっている
フィッシングによる情報漏えいや、ランサムウェア感染による業務停止など、企業はさまざまなサイバーリスクに直面しています。こうした被害の多くは「標的型攻撃メール」を起点としています。
IPA(情報処理推進機構)が公表する「情報セキュリティ10大脅威2025(組織)」においても、ランサムウェアやサプライチェーン攻撃、標的型攻撃など、上位の脅威の多くがメールを起点とした攻撃に関連しています。
情報セキュリティ10大脅威 2025(組織)
出典元:情報セキュリティ10大脅威 2025( https://www.ipa.go.jp/security/10threats/10threats2025.html )
攻撃手法は
年々巧妙化している
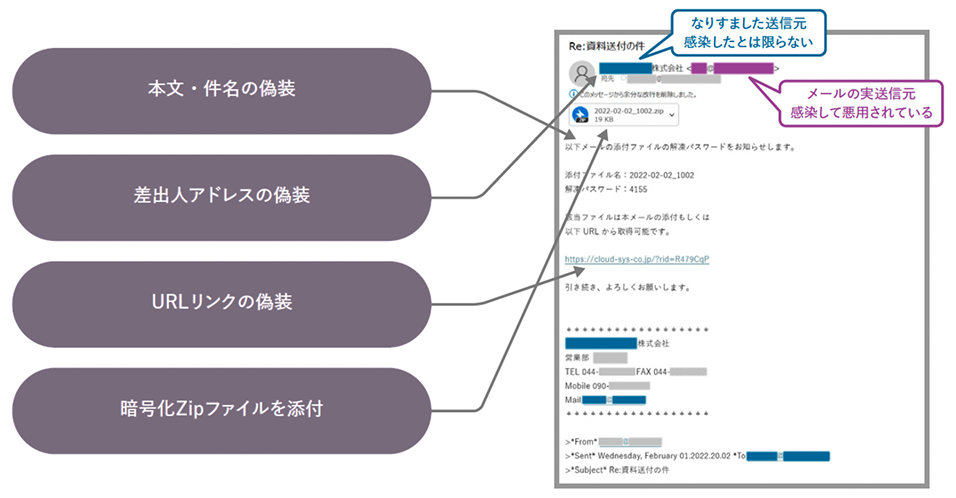
標的型攻撃メールは、生成AIの進化などにより急速に巧妙化しています。実際の攻撃では、以下のような手口が使われます。
- 本文・件名を業務連絡のように偽装
- 差出人を取引先や社内関係者に偽装
- 正規サイトに見せかけたURLリンクで誘導
- パスワード付きの添付ファイルで検知回避
実際に多くの社員が
攻撃メールに反応している
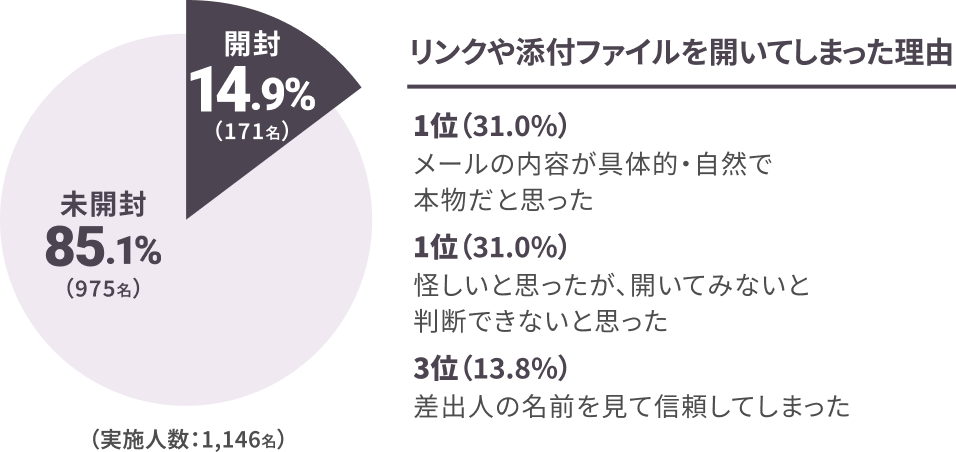
東京商工会議所の2025年10月に実施した訓練結果では、1,146名中171名(14.9%)がメールを開封する結果となりました。
過去の推移を見ると、開封率は一時的に大きく上昇しており、むしろリスクが増している状況です。
- 2023年度:7.8%
- 2024年度:6.1%
- 2025年度:14.9%
また、リンクをクリックしてしまった理由として、以下が上位に挙げられています。
- 「内容が具体的・自然で本物だと思った」(31.0%)
- 「怪しいが開かないと判断できないと思った」(31.0%)
前年に訓練を受けた人と未経験者では明確にリスクが低減されていることも確認されています。
- 訓練経験者:約12.1%
- 未経験者:約15.8%
標的型攻撃メールは、誰もが引っかかる可能性のある現実的なリスクであり、
システム対策だけでは防ぎきれないことが明らかになっています。
一方で、訓練によってリスクが低減さすることも確認されており、
社員一人ひとりの判断力を高める「標的型攻撃メール訓練」が不可欠です。
もっと訓練メールの必要性を
知りたいお客様へ
Library
お気軽に
お問い合わせください
これがあれば完全理解
サービスカタログ
まずは話を聞いてみたい
業務上のお困りごと、ご相談ください
使い方を知る
how
標的型攻撃メール訓練は、難しいものではありません。目的を正しく理解し、基本的な流れに沿って実施することで、
誰でも効果的に運用することが可能です。ここでは、訓練の目的と具体的な導入・運用のステップをご紹介します。
不審なメールに対して適切に対応できる力を養う
標的型攻撃メール訓練の目的
繰り返し実施でセキュリティ
意識向上
定期的な訓練を繰り返すことにより標的型メール攻撃を受ける可能性を体験し、メールや添付ファイル経由の機密情報/個人情報漏えいの危機意識を高めます。
見極めるポイントの気づきを
与える
標的型メール攻撃に対する耐性を高め、不審なメールの開封率/添付ファイルの開封率/URLのクリック率を下げます。また、最新の攻撃メールの手口を組織内で共有することも大切です。
不審なメールを開封した際の
初動対応の確認
メールを開封してしまった後に組織内のルールに基づいた適切な対応がとれているか確認をします。また、訓練実施後のレポートや分析を活用し、対策の改善や強化につなげます。
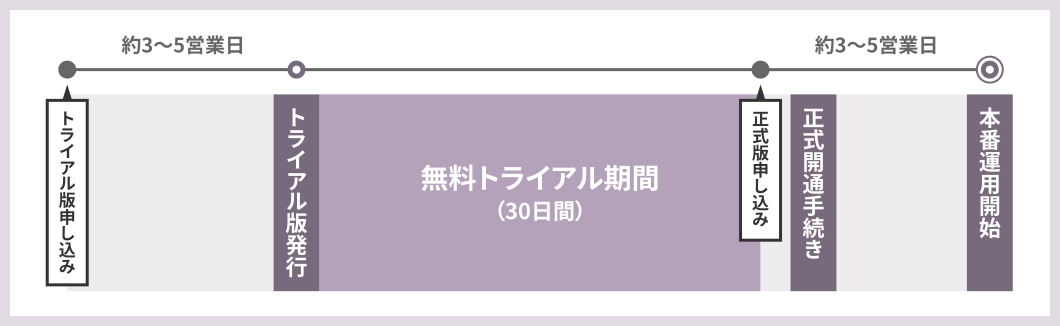
まずトライアル版からお試し可能
トライアル版から
本導入までの流れ
dmtは、まずトライアル版からお試しいただけます。
実際の運用環境で効果や使い勝手を確認したうえで、本導入に進めるため安心です。
実際の運用を試してみたい方
トライアル環境にて実際の画面や運用方法をお試しいただけます。
実際の運用を試してみたい方
トライアル環境にて実際の画面や運用方法をお試しいただけます。
実際の企業が実践しているコツ
継続運用のポイント
経営リスクとして位置づけ、
定期的に報告する
標的型攻撃メールによる被害は、情報漏えいや事業停止など経営リスクに直結します。
訓練結果を定期的にレポートとして共有することで、継続的な実施の必要性を社内で維持できます。
セキュリティインシデントの
一環として扱う
訓練結果を単なる教育ではなく、セキュリティ指標として管理することで、組織全体での対応意識を高めることができます。
リスクの高い層を特定し、
重点的に対策する
開封率やクリック率の分析により、リスクが高い部署・ユーザーを特定できます。
全体一律ではなく、対象を絞った訓練で効率的にリスク低減が可能です。
もっと訓練メールの必要性を
知りたいお客様へ
Library
お気軽に
お問い合わせください
これがあれば完全理解
サービスカタログ
まずは話を聞いてみたい
業務上のお困りごと、ご相談ください
比較して選ぶ
point
標的型攻撃メール訓練サービスはさまざまな種類があり、それぞれ特長が異なります。
自社に最適なサービスを選ぶためには、継続性や運用のしやすさ、効果の見える化などの観点で比較することが重要です。
他社のサービスとの違いをわかりやすく
標的型攻撃メール訓練サービスの比較ポイントを一目で
| 比較ポイント | dmt | 他社サービス |
|---|---|---|
|
サービス形態 |
セルフ型 |
コンサル型が多い |
|
訓練回数 |
◎ |
△ |
|
コスト |
◎ |
△ |
|
テンプレート |
◎ |
△ |
|
カスタマイズ性 |
◎ |
△ |
|
実施タイミング |
◎ |
△ |
|
結果確認 |
◎ |
△ |
|
レポート作成 |
◎ |
△ |
※クオリティア調べ
上記の比較表からも分かる通り、一般的なサービスでは回数制限やコスト、
運用負荷といった制約があり、継続的な訓練が難しくなる傾向があります。
一方、dmtであれば、低コストかつ回数無制限で、約300種類のシナリオを活用した実践的な訓練を、自社のタイミングで柔軟に実施できます。
さらに、結果の可視化や自動レポートにより、訓練を“やりっぱなし”にせず、改善までつなげる運用が可能です。
dmtは、継続的なリテラシー向上を実現し、
組織全体のセキュリティレベルを着実に高めることができます。
もっと詳細な比較をされたいお客様へ
Library
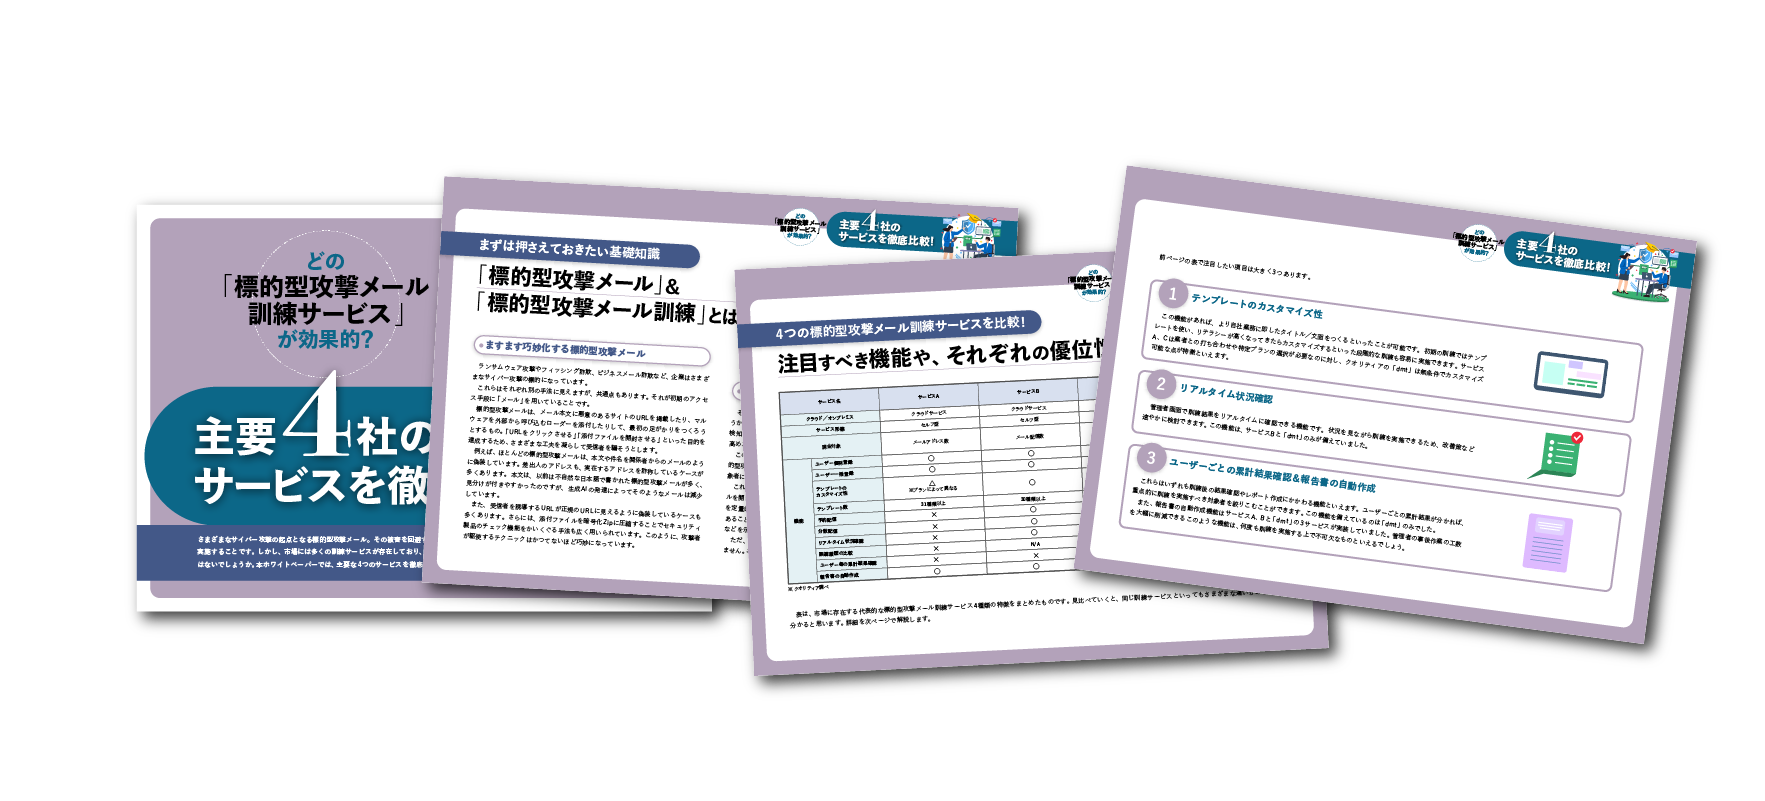
実際の運用を試してみたい方
トライアル環境にて実際の画面や
運用方法をお試しいただけます。
運用方法を知る
operation
標的型攻撃メール訓練は、単に実施するだけでなく、自社の業種や業務内容に合わせて設計・運用することで、より高い効果を発揮します。
ここでは、実際の業務に即した訓練内容の例をご紹介します。
自社に合った訓練の進め方と運用パターンを理解する
訓練内容のパターン
もっと運用方法を知りたいお客様へ
Library
まずは情報収集したい方
知りたいことに合わせた資料を
ご用意しています。
とりあえず話を聞いてみたい方
不明点や不安な点について
ご相談いただけます。
実際の運用を試してみたい方
トライアル環境にて実際の画面や
運用方法をお試しいただけます。